此文件超出免费版限制 – 文件最大 50 MB。
创建免费账户,可处理最大 60 MB 的文件。
文件总大小超出免费版限制 – 每个任务最多 50 MB。
创建免费账户,可处理最大 60 MB 的文件。
一次文件过多 – 每个任务最多 1 个文件。
请明天再试,或发送邮件至 hello@helprange.com 申请更高限额。
工作原理
选择你的 PDF
最大 10 MB;文件会在 30 分钟内删除。
运行检查
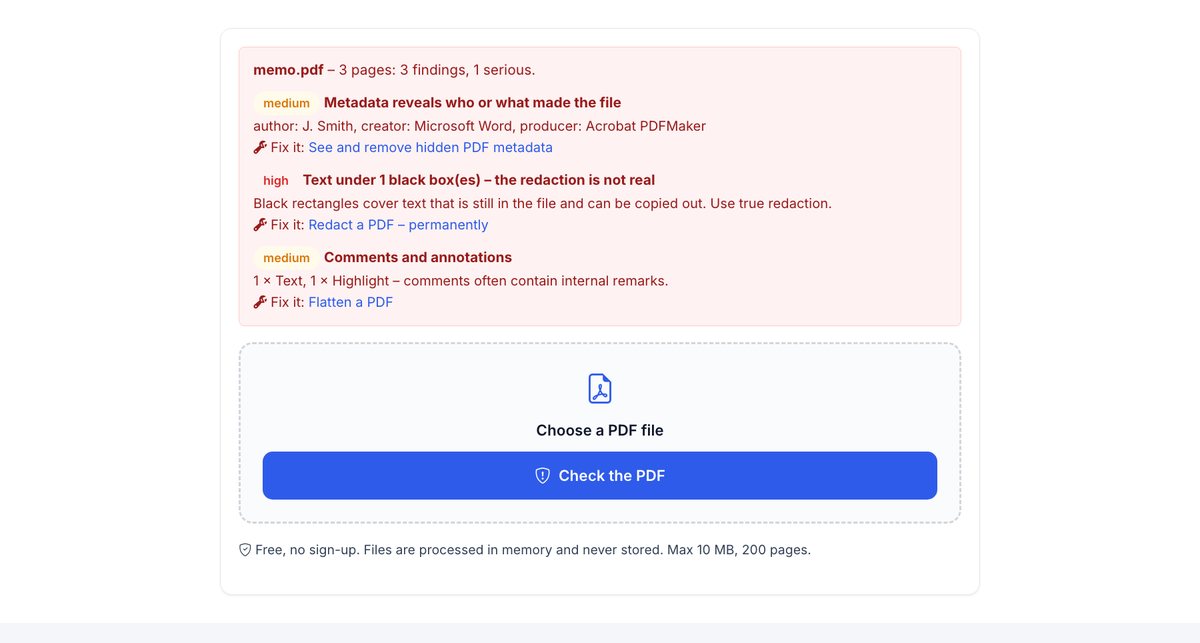
我们会查找虚假涂黑、隐藏文本、早期版本、元数据、批注、表单域、附件、脚本和链接。
修复发现的问题
每个发现都链接到可修复它的免费工具。
发送文档,不带隐藏包袱
HelpRange 在安全查看器中向读者展示文档 – 带其邮箱水印、禁止下载、记录每次打开 – 而不是发送一个携带元数据和历史记录的文件。
著名的泄露事件都源于看似干净的 PDF:可复制粘贴出“已涂黑”姓名的法庭文件、元数据暴露作者的报告、残留批注的合同。在文档离开公司前先做一次检查。
PDF 会泄露什么
常见的泄露原因很平常:黑框盖住了仍在文件中的文字、增量保存在 PDF 中保留的早期版本、属性中的作者姓名和公司、审阅者的批注(“价格上我们可以再低一点”),或用白色字体隐藏的一段文字。这些在屏幕上都看不到,但都可以用免费软件读出。
在向谈判对方、法院、监管机构或媒体发送任何内容之前,请先运行检查。
如何修复每个发现
- 黑框下的文本、隐藏文本——请正确涂黑。
- 元数据、XMP、早期版本、附件、JavaScript——删除元数据(文件会在不带历史记录的情况下重写)。
- 批注、表单域、启动或提交动作——展平PDF 或删除批注。
- HelpRange 指纹——泄露追踪器会告诉你这是谁的副本。
然后再次检查:干净的文件不会显示中危或高危问题。
示例:一份“已涂黑”的法院文件
某份文件中的姓名被用 PDF 编辑器绘制的黑色矩形遮盖。检查报告显示“2 个黑框下存在文本——涂黑并未真正生效”:这些姓名仍然可以被复制出来。请使用免费工具正确涂黑,再次运行检查,只发送不再出现该问题的版本。
常见问题
这个 PDF 能安全发送吗? – 个问题
什么是假涂黑?
在文字上画的黑色矩形。文字仍在文件中 – 任何人都能复制出来。此检查可找出黑框下的文字。
什么是旧版本?
许多编辑器通过追加内容的方式保存修改。旧内容仍留在文件中,有时可被恢复。
你们会保留我的文件吗?
仅短暂保留:上传的文件在处理后立即删除,结果在 30 分钟后删除——也可通过“立即删除”马上删除。
我应该如何处理这些发现?
每个发现都带有“修复”链接,指向可消除该问题的免费工具:隐藏文本用涂黑,属性、历史记录和附件用元数据删除,批注和表单域用展平。
相关免费工具