发送前检查 Office 文件
拖入 Word、Excel 或 PowerPoint 文件,看看收件人能从中发现什么——修订、批注、隐藏的工作表、演讲者备注、姓名——然后一键清理。
工作原理
拖入 Word、Excel 或 PowerPoint 文件
检查会自动开始,只需一秒钟。
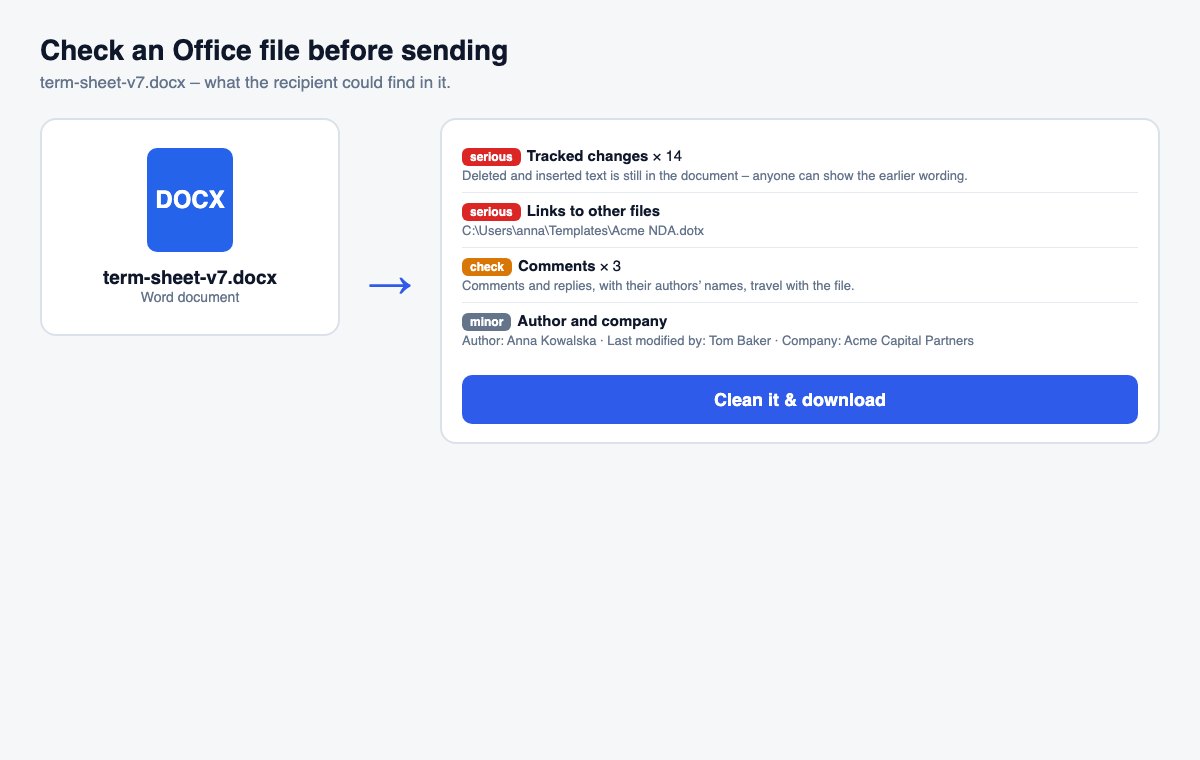
查看检查结果
每条结果都会说明发现了什么、在哪里以及为什么重要——最严重的排在最前面。
一键清理
批注、姓名和自定义数据会被删除;勾选修订、隐藏幻灯片或备注,也可一并删除。
清理元数据是第一步,控制谁能读文件是第二步。
HelpRange 链接会验证读者邮箱、为每页加水印并可撤销 – 还会显示谁打开了文档、读了哪些页面。
最尴尬的泄露往往不是黑客攻击,而是附件:修订里还留着之前报价的条款清单、隐藏工作表上放着“真实”数字的模型、带有演讲者提示的路演文稿。发送前快速检查一下,就能在还来得及的时候发现并删除它们。
检查结果的含义
- 修订会把每个被删除的词都保留在文件里——之前的价格、删掉的条款、同事的原话。发送最终版本前请先全部接受。
- 隐藏和深度隐藏的工作表是经典问题:模型背后的计算、底价、其他投标人名单。深度隐藏的工作表甚至不会出现在 Excel 的“取消隐藏”列表中。
- 演讲者备注会随 .pptx 一起发送——请发送 PDF 或先删除备注。
- 指向其他文件的链接会暴露你电脑或网络中文件的名称和文件夹。
每份外发文档的例行检查
请对你即将附上的那个文件进行检查——而不是之前的副本——尤其是条款清单、报价、财务模型、董事会演示文稿,以及经过多人审阅的任何文件。清理工具无法替你处理的部分要自己修正:取消隐藏并删除不应离开公司的工作表、行和列,断开与其他文件的链接(Excel 中的“数据 › 编辑链接”),并保存为不含宏的文件。然后再检查一次。如果收件人只需要阅读文档,发送 PDF 或无法下载的仅查看链接,就能一次消除大部分此类风险。
发送前检查 Office 文件 – 个问题
检查哪些内容?
修订和批注、隐藏和“深度隐藏”的工作表、隐藏的行和列、隐藏的幻灯片和演讲者备注、文件属性中的作者、最后编辑者和公司、指向你电脑或网络中文件的链接、嵌入的文件、宏以及其他程序存储的自定义数据。
“清理”会删除什么?
批注、作者和公司信息以及自定义数据——始终删除。只有在你勾选后,才会接受修订、删除隐藏幻灯片或演讲者备注。隐藏的工作表、行和链接只会报告出来,留给你在 Office 中处理,因为直接删除可能会破坏公式。
你们会保留我的文件吗?
文件检查后会立即删除——除非你点击“清理”:这时它最多保留 30 分钟,免得重新上传,干净的副本也会在 30 分钟后删除。