ปฏิบัติตาม NIST SP 800-171 และสัญญา DFAR
NIST SP 800-171 คือชุดแนวปฏิบัติที่เผยแพร่โดยสถาบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐฯ (NIST) ซึ่งกำหนดข้อกำหนดด้านความปลอดภัยสำหรับการปกป้องข้อมูลที่ไม่เป็นความลับแต่อยู่ภายใต้การควบคุม (CUI) ในระบบสารสนเทศและองค์กรที่ไม่ใช่หน่วยงานรัฐบาลกลาง โดยเป็นกรอบการทำงานสำหรับปกป้องข้อมูลละเอียดอ่อน รวมถึงข้อมูลที่เกี่ยวข้องกับความมั่นคงของชาติ ในองค์กรที่ไม่ใช่หน่วยงานรัฐบาลกลางซึ่งทำสัญญากับรัฐบาลสหรัฐฯ
ส่วน DFAR ย่อมาจาก Defense Federal Acquisition Regulation Supplement (ข้อบังคับเพิ่มเติมว่าด้วยการจัดซื้อจัดจ้างของรัฐบาลกลางด้านกลาโหม) ซึ่งเป็นส่วนเสริมของข้อบังคับการจัดซื้อจัดจ้างของรัฐบาลกลาง (FAR) และกำหนดกฎระเบียบและขั้นตอนเพิ่มเติมสำหรับการจัดซื้อสินค้าและบริการของกระทรวงกลาโหม (DoD) และผู้รับเหมา DFAR มีข้อกำหนดด้านความปลอดภัยไซเบอร์และการปกป้องข้อมูลที่ผู้รับเหมาต้องปฏิบัติตาม รวมถึงการนำแนวปฏิบัติ NIST SP 800-171 มาใช้เพื่อปกป้อง CUI
ส่วน DFAR ย่อมาจาก Defense Federal Acquisition Regulation Supplement (ข้อบังคับเพิ่มเติมว่าด้วยการจัดซื้อจัดจ้างของรัฐบาลกลางด้านกลาโหม) ซึ่งเป็นส่วนเสริมของข้อบังคับการจัดซื้อจัดจ้างของรัฐบาลกลาง (FAR) และกำหนดกฎระเบียบและขั้นตอนเพิ่มเติมสำหรับการจัดซื้อสินค้าและบริการของกระทรวงกลาโหม (DoD) และผู้รับเหมา DFAR มีข้อกำหนดด้านความปลอดภัยไซเบอร์และการปกป้องข้อมูลที่ผู้รับเหมาต้องปฏิบัติตาม รวมถึงการนำแนวปฏิบัติ NIST SP 800-171 มาใช้เพื่อปกป้อง CUI
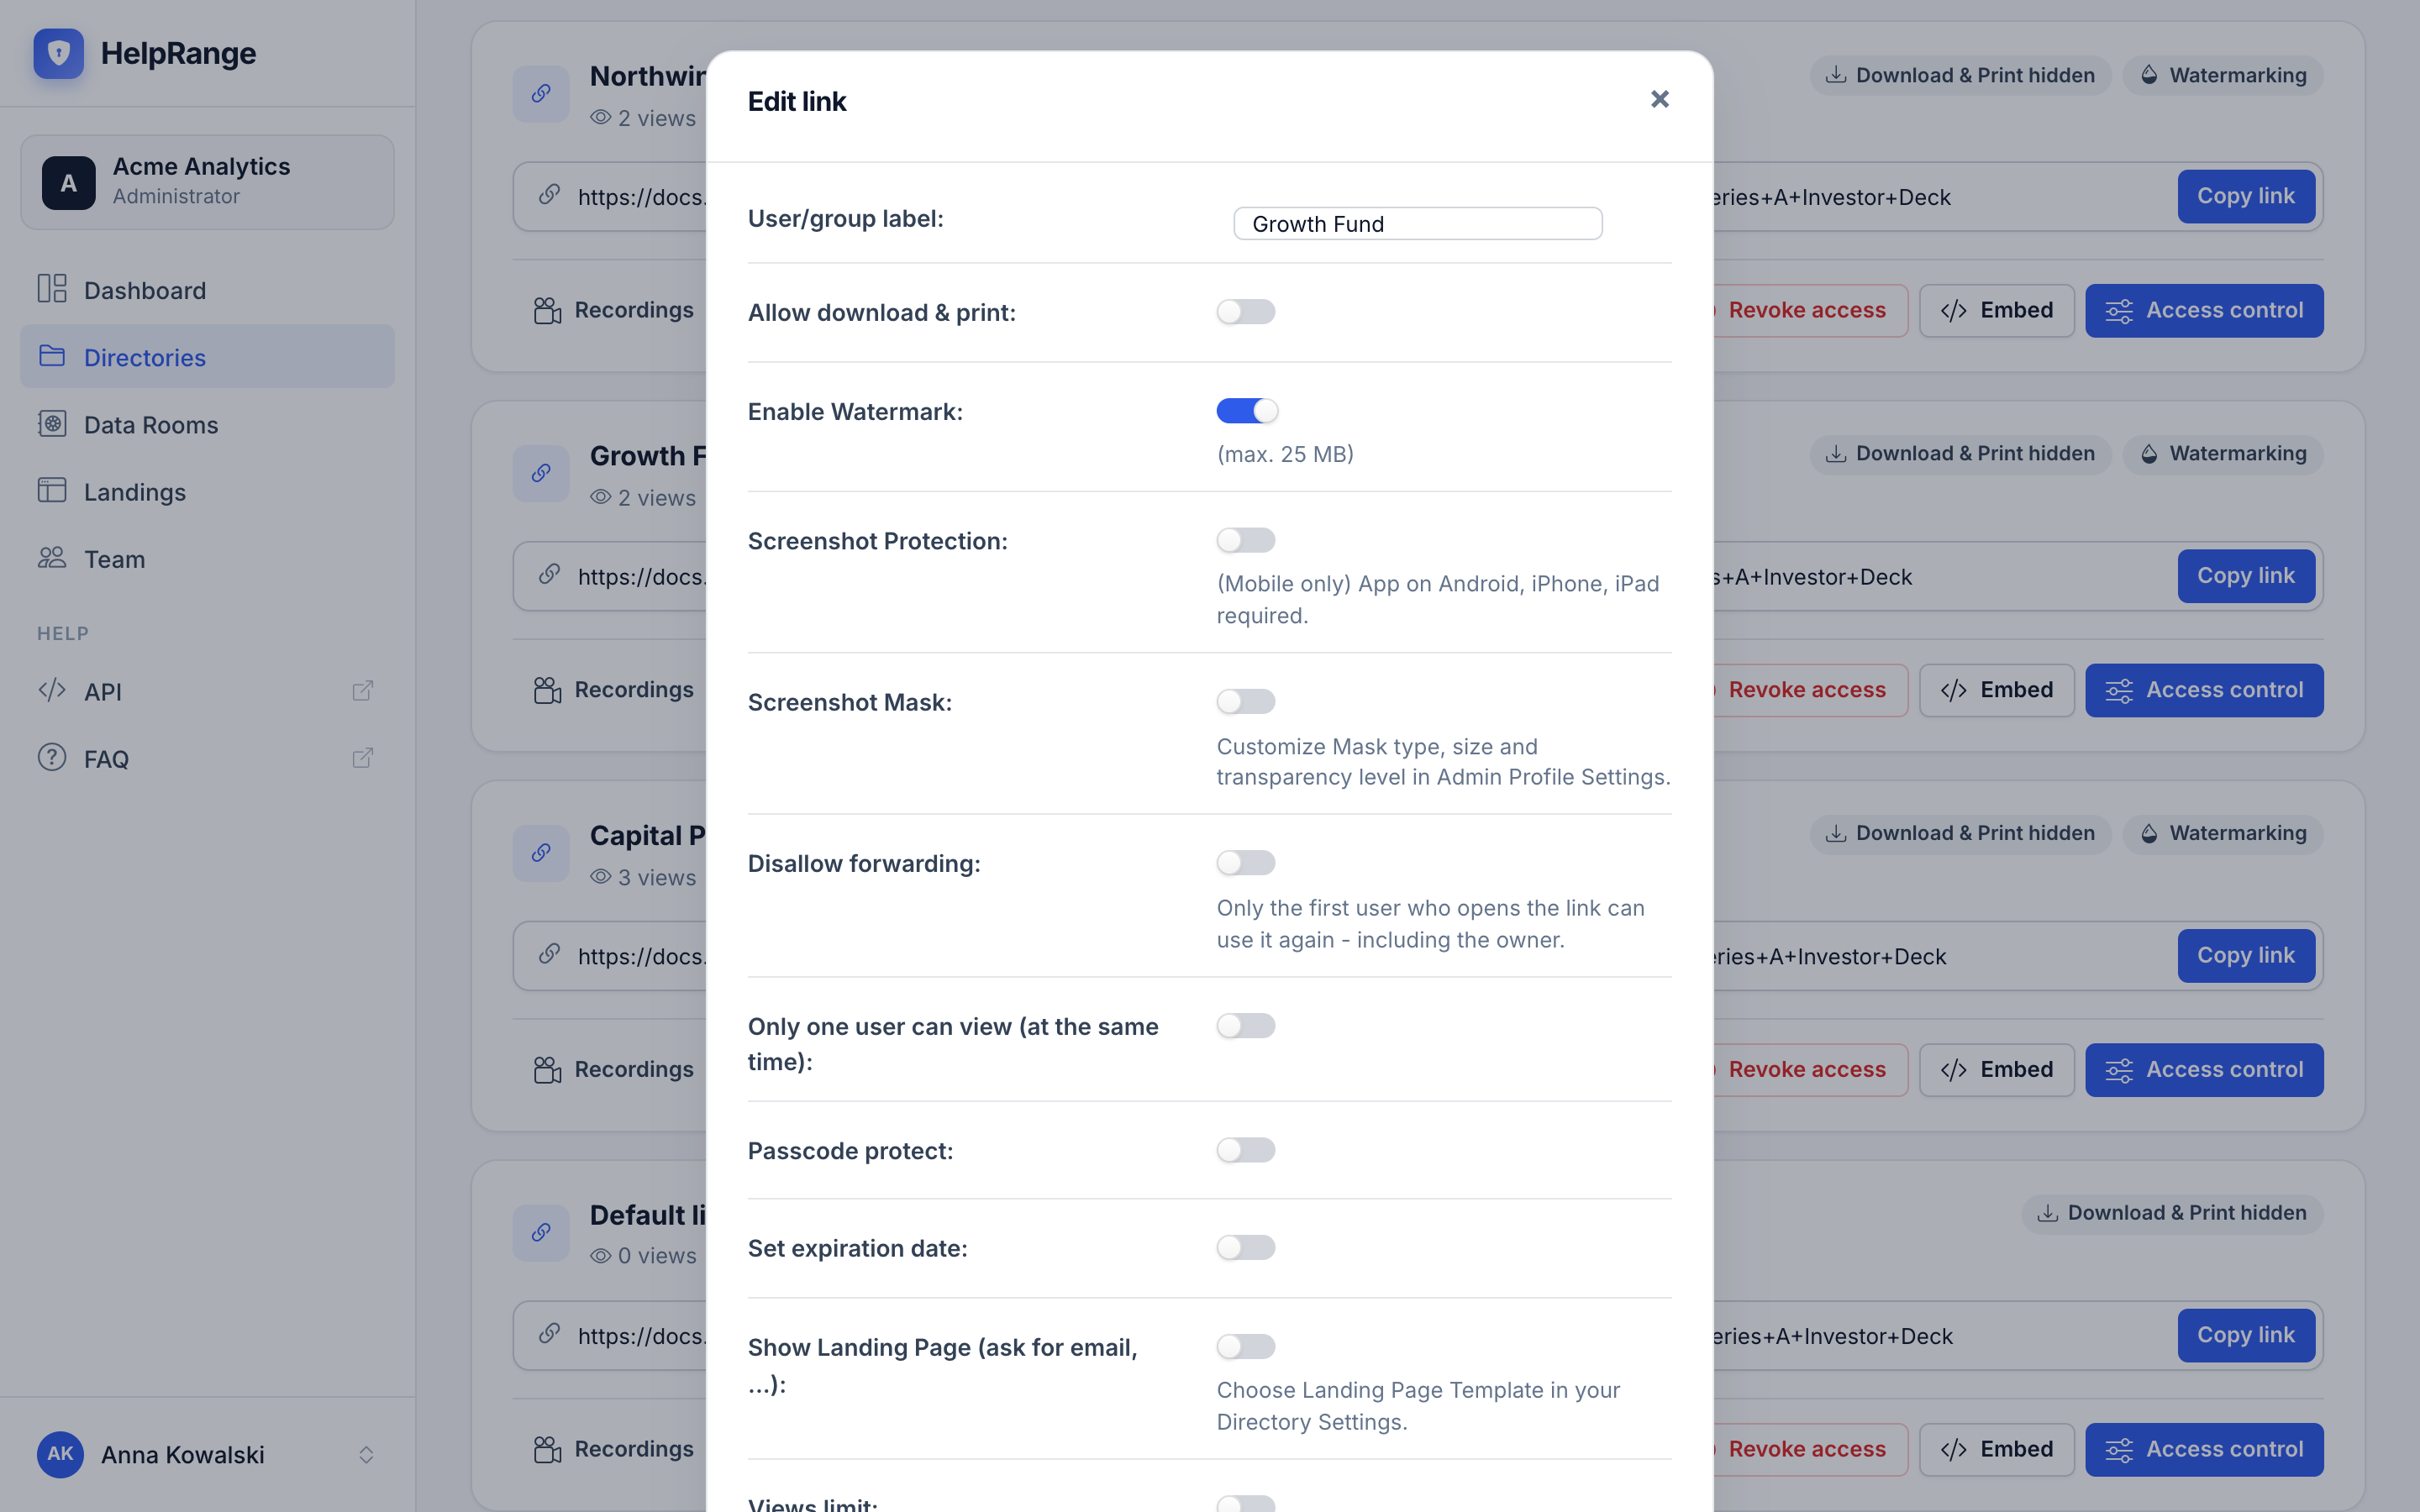
ปฏิบัติตาม NIST – ปกป้องข้อมูลที่ไม่เป็นความลับแต่อยู่ภายใต้การควบคุม
HelpRange ช่วยให้คุณปฏิบัติตามข้อกำหนดในสัญญา NIST และ DFAR ด้านการปกป้อง CUI (ข้อมูลที่ไม่เป็นความลับแต่อยู่ภายใต้การควบคุม) ได้อย่างง่ายดาย
การรักษาความปลอดภัยของข้อมูลจำเป็นต้องควบคุมการเข้าถึงเอกสาร ทำให้ข้อมูลไม่สามารถเข้าถึงได้ทั้งแบบอัตโนมัติและตามคำขอ กำกับการใช้งานเอกสาร (เช่น จำกัดการพิมพ์หรือจำกัดให้ใช้ได้เฉพาะบางสถานที่) ติดตามการใช้งานเอกสาร และบังคับใช้การควบคุมความปลอดภัยไม่ว่าเอกสารจะถูกจัดเก็บไว้ที่ใด
การรักษาความปลอดภัยของข้อมูลจำเป็นต้องควบคุมการเข้าถึงเอกสาร ทำให้ข้อมูลไม่สามารถเข้าถึงได้ทั้งแบบอัตโนมัติและตามคำขอ กำกับการใช้งานเอกสาร (เช่น จำกัดการพิมพ์หรือจำกัดให้ใช้ได้เฉพาะบางสถานที่) ติดตามการใช้งานเอกสาร และบังคับใช้การควบคุมความปลอดภัยไม่ว่าเอกสารจะถูกจัดเก็บไว้ที่ใด
ปฏิบัติตามแนวปฏิบัติ NIST SP 800-171 สำหรับการปกป้อง CUI
แพลตฟอร์มเอกสารของเราช่วยให้คุณปฏิบัติตามข้อบังคับเหล่านี้ได้อย่างง่ายดาย
การปฏิบัติตามข้อกำหนดด้านการเข้าถึง
ด้วยระบบความปลอดภัยและการควบคุมเอกสารของเรา คุณสามารถแสดงหลักฐานได้ว่าใครลงทะเบียนเข้าถึงข้อมูลบางอย่างและใครไม่ได้เข้าถึง ไม่ว่าบุคคลนั้นจะได้รับอนุญาตหรือไม่ก็ตาม นอกจากนี้ หากจำเป็น คุณยังแสดงได้ว่าเอกสารแต่ละฉบับถูกเข้าถึงเมื่อใดและจากที่ใด อีกทั้งยังติดตามและบันทึกการพิมพ์เอกสารได้ทุกครั้ง
ทำให้ข้อมูลไม่สามารถเข้าถึงได้
ในบางกรณี กฎหมายกำหนดให้ต้องเก็บรักษาข้อมูลไว้ตามระยะเวลาที่กำหนด ซึ่งมักเป็น 1 หรือ 2 ปี และเมื่อพ้นกำหนดแล้วจึงสามารถทำลายข้อมูลได้ อย่างไรก็ตาม สิ่งสำคัญคือต้องมั่นใจว่าข้อมูลถูกทำลายในเวลาที่เหมาะสม และไม่สามารถกู้คืนจากข้อมูลสำรองหรือสำเนาส่วนตัวได้ ด้วย DRM เอกสารของ HelpRange คุณสามารถกำหนดวันสิ้นสุดให้แต่ละเอกสาร เพื่อรับประกันว่าหลังจากวันดังกล่าว เอกสารจะไม่สามารถเข้าถึงได้และถือว่าถูกทำลายอย่างแท้จริง ดูรายละเอียดเพิ่มเติมได้ในแนวปฏิบัติการเก็บรักษาเอกสาร
การเข้าถึงเพื่อกระบวนการทางกฎหมาย
ในกระบวนการทางกฎหมายที่เรียกว่า discovery (การเปิดเผยพยานหลักฐาน) หรือเมื่อส่งเอกสารให้ที่ปรึกษาของคุณเอง คุณอาจต้องให้ทนายความหรือผู้สืบสวนอื่นๆ เข้าถึงเอกสารที่ได้รับความคุ้มครองเป็นพิเศษ สิ่งสำคัญคือต้องมั่นใจว่ามีการใช้เฉพาะเอกสารที่ได้รับอนุญาต และติดตามได้ว่าฝ่ายใดเข้าถึงเอกสารบ้าง วิธีนี้ช่วยป้องกันไม่ให้ผู้อื่น "หว่านแหค้นหา" ข้อมูลของคุณได้อย่างมีประสิทธิภาพ และสอดคล้องกับข้อบังคับ NIST SP 800-171 เรื่องการควบคุมการเข้าถึงข้อมูล นอกจากนี้ การกำหนดวันหมดอายุให้ข้อมูลยังช่วยให้คุณเพิกถอนการเข้าถึงได้ทันทีเมื่อจำเป็น
ทำความรู้จัก HelpRange
HelpRange คือ "ห้องข้อมูลยุคใหม่สำหรับการปกป้องและวิเคราะห์เอกสาร" HelpRange เป็นแพลตฟอร์มห้องข้อมูลเสมือนที่ล้ำสมัยสำหรับการควบคุมการเข้าถึงเอกสารและการวิเคราะห์เชิงลึก ช่วยให้คุณจัดการเอกสารได้ดียิ่งขึ้นและเข้าใจการใช้งานเอกสารอย่างลึกซึ้ง