NIST SP 800-171 ve DFAR sözleşmelerine uyum sağlayın
NIST SP 800-171, Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından yayımlanan ve federal olmayan bilgi sistemlerinde ve kuruluşlarda Kontrollü Gizli Olmayan Bilgilerin (CUI) korunmasına yönelik güvenlik gereksinimlerini belirleyen bir yönergeler dizisidir. ABD hükümetiyle sözleşmesi bulunan federal olmayan kuruluşlarda, ulusal güvenlikle ilgili bilgiler de dahil olmak üzere hassas bilgilerin korunması için bir çerçeve sunar.
DFAR ise Defense Federal Acquisition Regulation Supplement'ın kısaltmasıdır. Federal Satın Alma Yönetmeliği'ne (FAR) bir ektir ve ABD Savunma Bakanlığı (DoD) ile yüklenicilerinin mal ve hizmet alımlarına özgü ek düzenlemeler ve prosedürler içerir. DFAR, yüklenicilerin uyması gereken siber güvenlik ve veri koruma düzenlemelerini, CUI'nin korunmasına yönelik NIST SP 800-171 yönergelerinin uygulanması dahil olmak üzere kapsar.
DFAR ise Defense Federal Acquisition Regulation Supplement'ın kısaltmasıdır. Federal Satın Alma Yönetmeliği'ne (FAR) bir ektir ve ABD Savunma Bakanlığı (DoD) ile yüklenicilerinin mal ve hizmet alımlarına özgü ek düzenlemeler ve prosedürler içerir. DFAR, yüklenicilerin uyması gereken siber güvenlik ve veri koruma düzenlemelerini, CUI'nin korunmasına yönelik NIST SP 800-171 yönergelerinin uygulanması dahil olmak üzere kapsar.
NIST'e uyum sağlayın – Kontrollü Gizli Olmayan Bilgileri koruyun
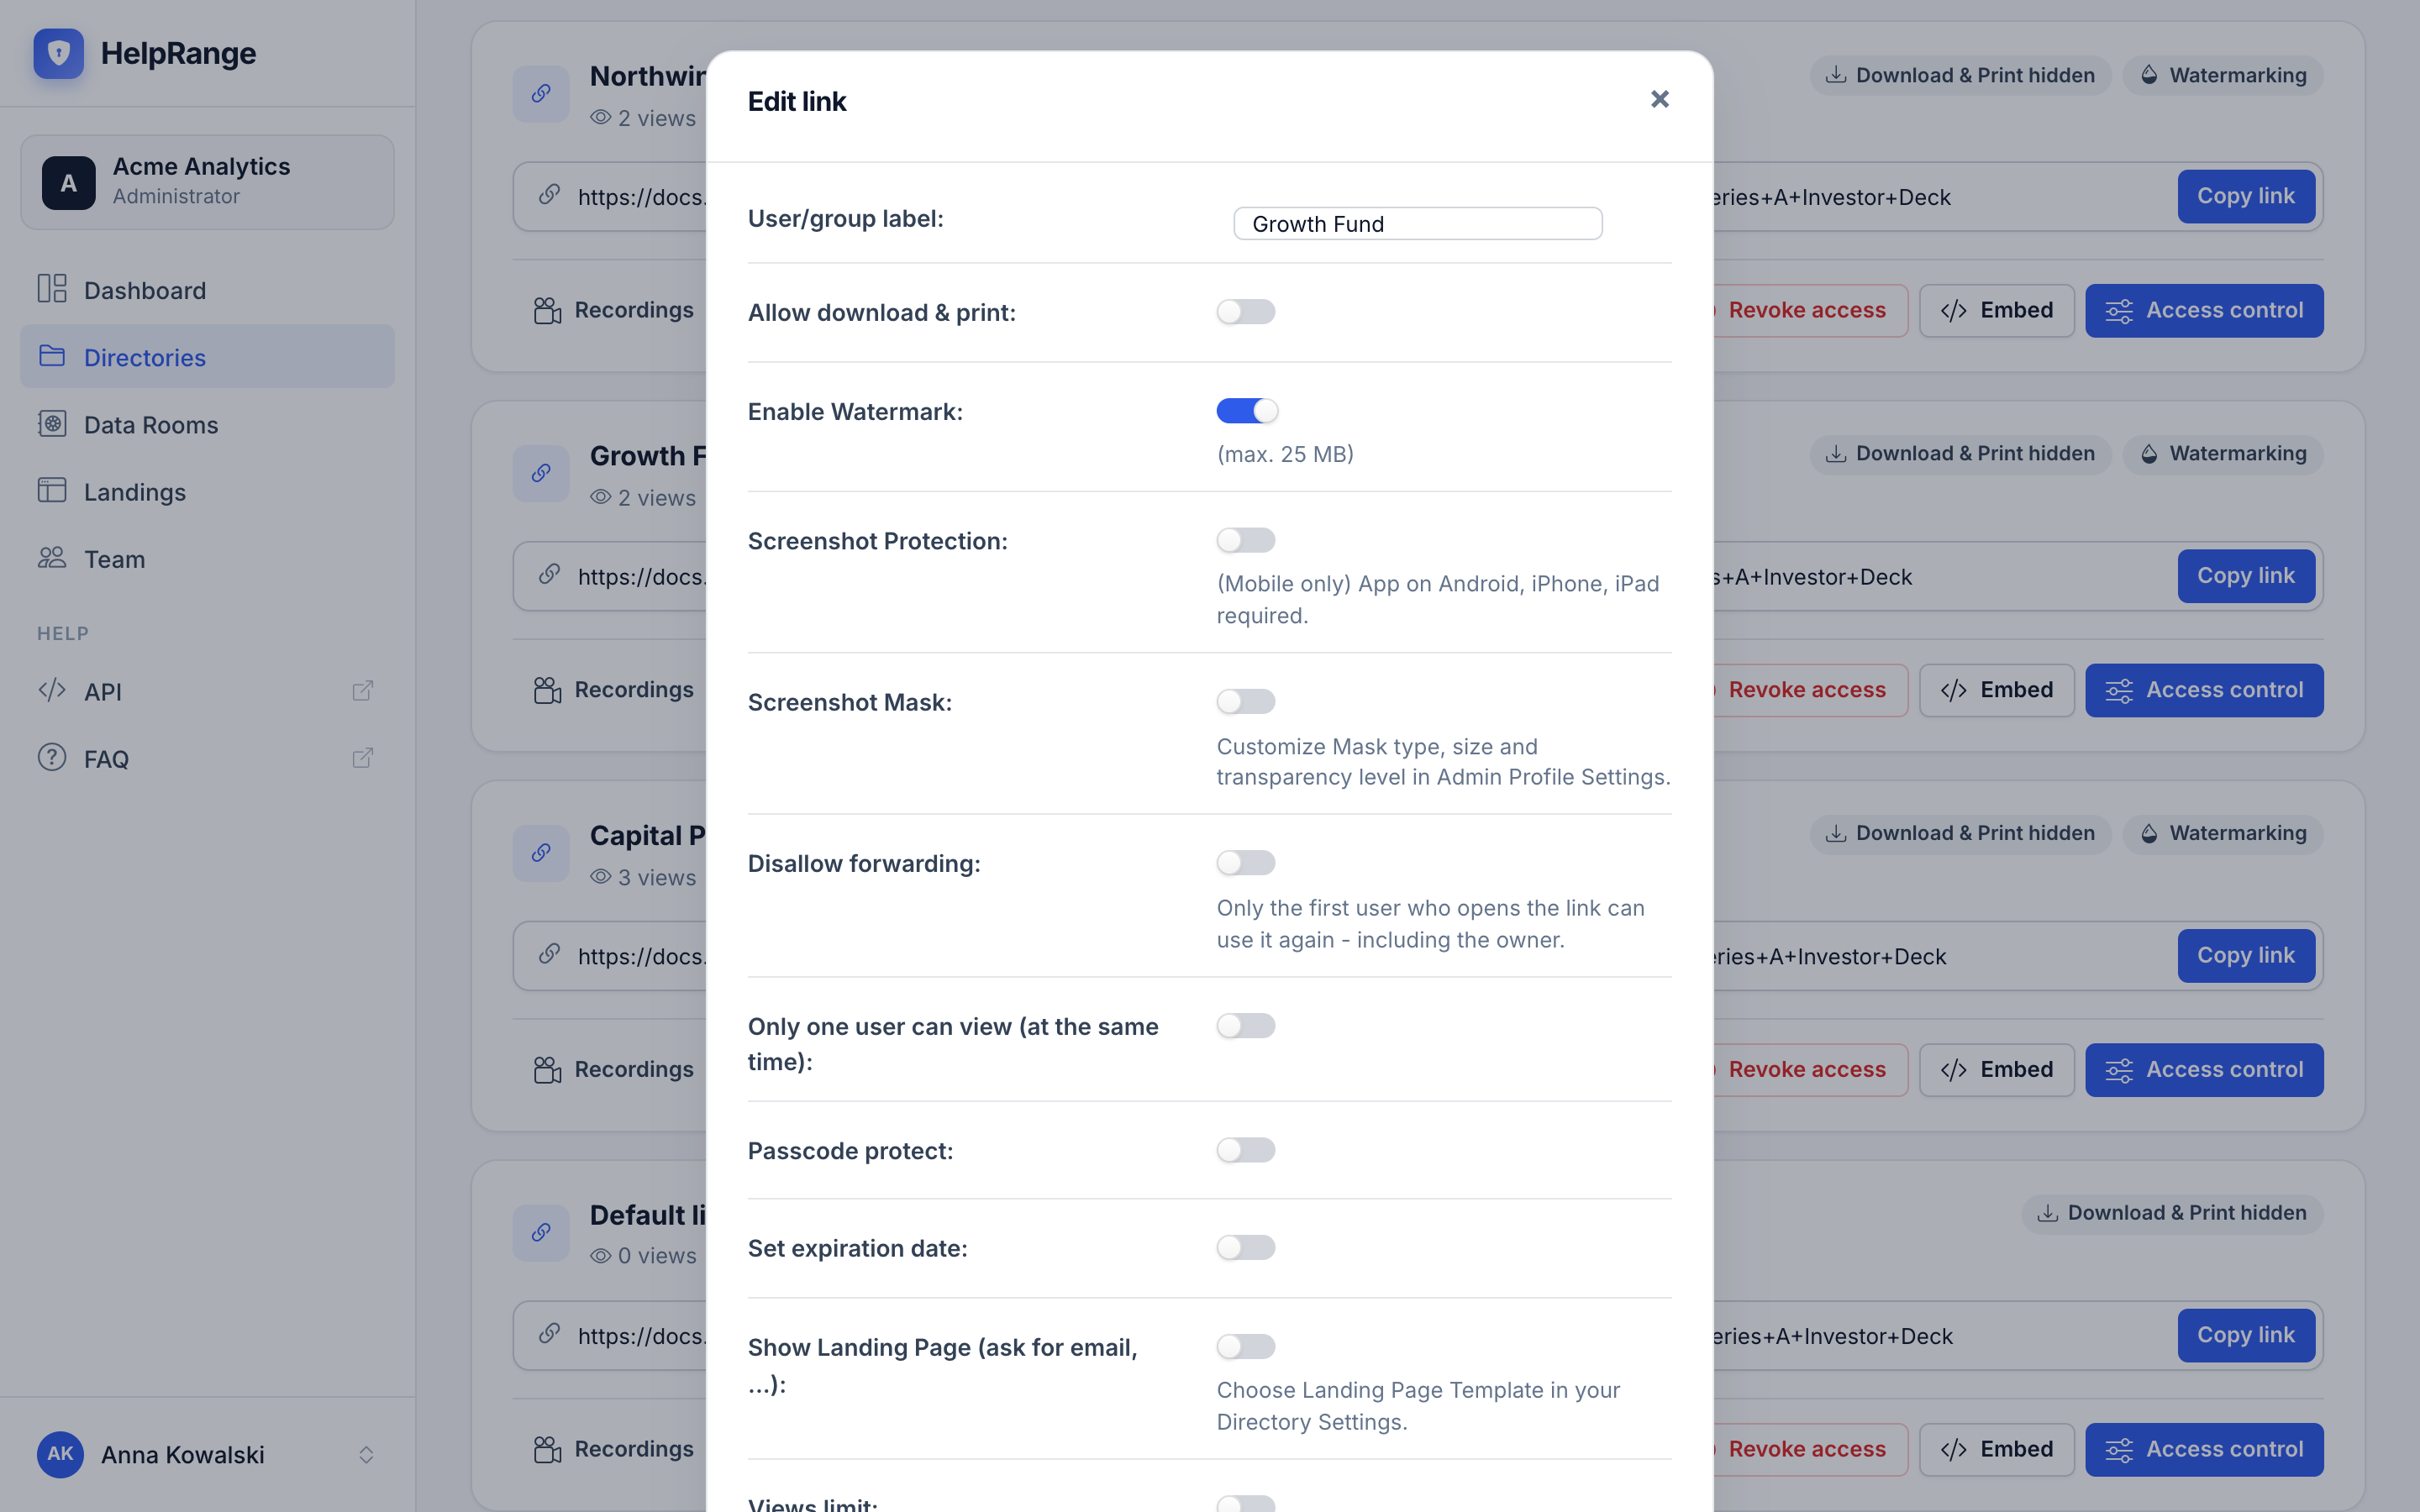
HelpRange, CUI'nin (Kontrollü Gizli Olmayan Bilgiler) korunmasına ilişkin NIST ve DFAR sözleşme gereksinimlerine kolayca uyum sağlamanızı sağlar.
Bilgi güvenliğini sağlamak için belge erişimini düzenlemek, bilgileri hem otomatik olarak hem de talep üzerine erişilemez hale getirmek, belge kullanımını yönetmek (ör. yazdırmayı kısıtlamak veya kullanımı belirli konumlarla sınırlamak), belge kullanımını izlemek ve belgeler nerede saklanırsa saklansın güvenlik denetimlerini uygulamak çok önemlidir.
Bilgi güvenliğini sağlamak için belge erişimini düzenlemek, bilgileri hem otomatik olarak hem de talep üzerine erişilemez hale getirmek, belge kullanımını yönetmek (ör. yazdırmayı kısıtlamak veya kullanımı belirli konumlarla sınırlamak), belge kullanımını izlemek ve belgeler nerede saklanırsa saklansın güvenlik denetimlerini uygulamak çok önemlidir.
CUI'nin korunmasına yönelik NIST SP 800-171 yönergelerine uyun
Belge platformumuz bu düzenlemelere kolayca uyum sağlamanıza yardımcı olur.
Erişim uyumluluğu
Belge güvenliği ve denetim özelliklerimiz sayesinde, yetkileri ne olursa olsun belirli bilgilere erişmek için hangi kişilerin kaydolduğunu ve hangilerinin kaydolmadığını kanıtlayabilirsiniz. Ayrıca gerektiğinde belirli belgelere ne zaman ve hangi konumdan erişildiğini de gösterebilirsiniz. Bunun yanı sıra tüm belge yazdırma işlemleri izlenebilir ve kaydedilebilir.
Bilgiler erişilemez hale gelir
Bazı durumlarda bilgilerin belirli bir süre, genellikle 1 veya 2 yıl boyunca saklanması yasal bir zorunluluktur ve bu süre dolduktan sonra bilgiler imha edilebilir. Ancak bilgilerin doğru zamanda imha edildiğinden ve yedeklerden veya kişisel kopyalardan geri alınamayacağından emin olmak çok önemlidir. HelpRange belge DRM'i ile her belge için bir bitiş tarihi belirleyebilir, bu tarihten sonra belgenin erişilemez olmasını ve fiilen imha edilmesini garanti altına alabilirsiniz. Bu konuda daha fazla bilgi için belge saklama yönergelerine göz atın.
Hukuki erişim
Delil ibrazı (discovery) olarak bilinen yargı sürecinin bir parçası olarak veya belgeleri kendi danışmanlarınıza sunarken, avukatlara ya da diğer incelemecilere gizlilik ayrıcalığına tabi belgelere erişim vermeniz gerekebilir. Yalnızca yetkilendirilmiş belgelerin kullanılmasını sağlamak ve hangi tarafların bunlara eriştiğini takip etmek önemlidir. Bu yaklaşım, başkalarının bilgileriniz üzerinde "olta atmasını" etkili bir şekilde önler ve bilgilere kontrollü erişime ilişkin NIST SP 800-171 düzenlemelerine uygundur. Ayrıca bilgiler için bir son kullanma tarihi belirleyerek gerektiğinde erişimi anında iptal edebilirsiniz.
HelpRange'i inceleyin
HelpRange, "Belge Koruma ve Analitiği için Yeni Nesil Veri Odası"dır. HelpRange; belge erişim kontrolleri ve kapsamlı analitik sunan, belgelerinizi üstün düzeyde yönetmenizi ve nasıl kullanıldıklarını ayrıntılı olarak görmenizi sağlayan son teknoloji bir sanal veri odası platformudur.