Belgelerde mevzuata uyum. Hassas bilgilerin güvenliği
Günümüzün veri odaklı dünyasında hassas bilgiler siber saldırılara ve veri ihlallerine giderek daha açık hale geliyor. Hassas verileri korumak için işletmelerin mevzuat gereksinimlerine uyduklarından emin olmaları gerekir. Mevzuata uyum, hassas bilgilerin güvence altına alınması ve korunması için çeşitli düzenleyici kurumlarca belirlenen kural ve düzenlemelere uyma sürecidir. İşte bu yüzden HelpRange, bu kural ve düzenlemelere uyum sağlamanıza yardımcı olan bir çözüm geliştirdi.
Düzenlemeler
Eskiden işletmeler, yönetim kurulu stratejileri gibi gizli bilgileri dış taraflarla kâğıt belgeler veya e-posta yoluyla güvenliğe pek önem vermeden paylaşırdı. Güvenlik ihlallerinin sorumluluğu çoğu zaman alıcılara yüklenir, şirketler ise kendilerini her türlü sorumluluktan muaf tutardı. Buna karşın günümüzde düzenleyici kurumlar gizli bilgilerin korunmasından şirketleri sorumlu tutuyor ve denetçiler yönetim kurullarına bilgi korumada dikkatli bir yaklaşım benimsemelerini tavsiye ediyor. Sarbanes-Oxley (SOX), Gramm-Leach-Bliley Yasası (GLBA), Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası (HIPAA) ve NIST SP 800-171 gibi çeşitli yasalar hassas bilgilerin korunmasını sağlamak için yürürlüktedir. İşletmelerin gizli bilgileri korumanın önemini kavraması ve sorumluluktan kaçınmak için ilgili düzenlemelere uyması büyük önem taşır.
İş süreçlerinde uyumluluk
Belge güvenliği özelliğimiz, bilgilere erişimi yalnızca yetkili kişilerle sınırlamanızı ve bilgilere başka hiç kimsenin erişmediğini veya bunları kullanmadığını kanıtlamanızı sağlar. Böylece iş süreçlerinizin güvenilir ve güvenli olduğunu gösterebilirsiniz; bu da yalnızca şifrelemeye güvenmekten daha etkilidir. Çünkü şifrelemede bilgilerin şifresi bir kez çözüldüğünde kullanıcılar bunları kolayca başkalarına dağıtabilir.
Erişim uyumluluğu
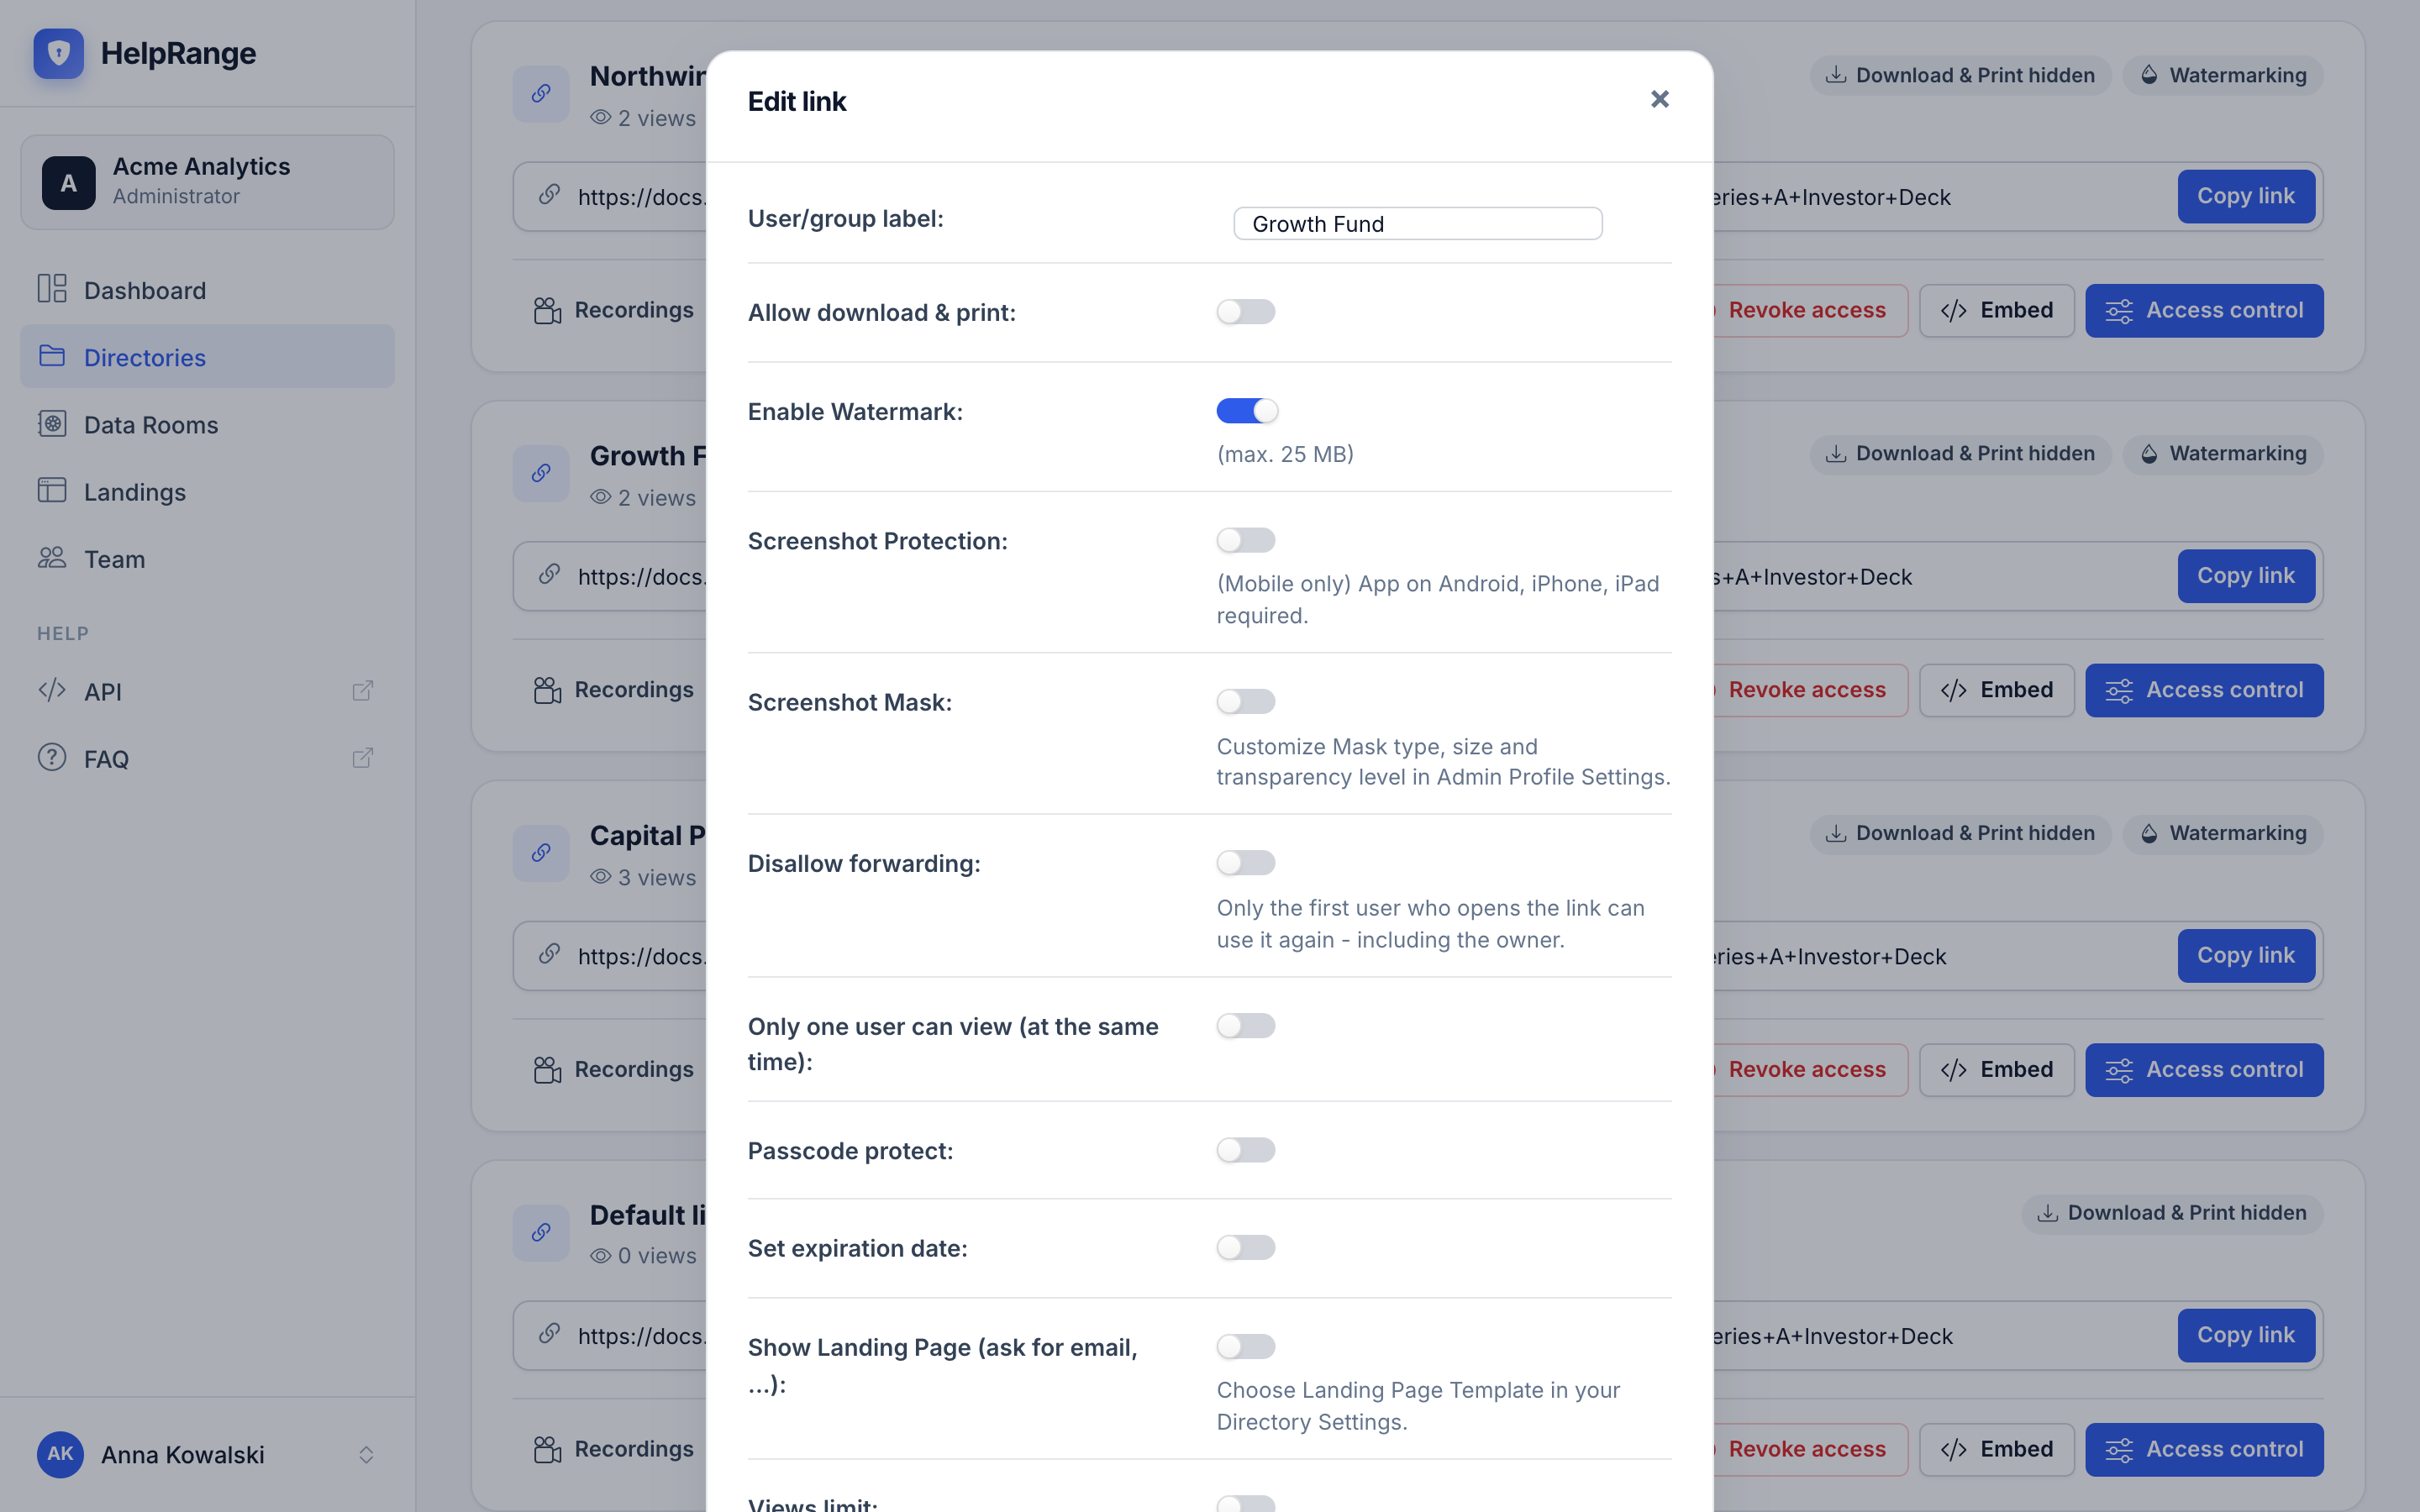
Belge güvenliği ve denetim özelliklerimiz sayesinde, yetkileri ne olursa olsun belirli bilgilere erişmek için hangi kişilerin kaydolduğunu ve hangilerinin kaydolmadığını kanıtlayabilirsiniz. Ayrıca gerektiğinde belirli belgelere ne zaman ve hangi konumdan erişildiğini de gösterebilirsiniz. Bunun yanı sıra tüm belge yazdırma işlemleri izlenebilir ve kaydedilebilir.
Bilgiler erişilemez hale gelir
Bazı durumlarda bilgilerin belirli bir süre, genellikle 1 veya 2 yıl boyunca saklanması yasal bir zorunluluktur ve bu süre dolduktan sonra bilgiler imha edilebilir. Ancak bilgilerin doğru zamanda imha edildiğinden ve yedeklerden veya kişisel kopyalardan geri alınamayacağından emin olmak çok önemlidir. HelpRange belge DRM'i ile her belge için bir bitiş tarihi belirleyebilir, bu tarihten sonra belgenin erişilemez olmasını ve fiilen imha edilmesini garanti altına alabilirsiniz. Bu konuda daha fazla bilgi için belge saklama yönergelerine göz atın.
Hukuki erişim
Delil ibrazı (discovery) olarak bilinen yargı sürecinin bir parçası olarak veya belgeleri kendi danışmanlarınıza sunarken, avukatlara ya da diğer incelemecilere gizlilik ayrıcalığına tabi belgelere erişim vermeniz gerekebilir. Yalnızca yetkilendirilmiş belgelerin kullanılmasını sağlamak ve hangi tarafların bunlara eriştiğini takip etmek önemlidir. Bu yaklaşım, başkalarının bilgileriniz üzerinde "olta atmasını" etkili bir şekilde önler ve bilgilere kontrollü erişime ilişkin NIST SP 800-171 düzenlemelerine uygundur. Ayrıca bilgiler için bir son kullanma tarihi belirleyerek gerektiğinde erişimi anında iptal edebilirsiniz.
HelpRange'i inceleyin
HelpRange, "Belge Koruma ve Analitiği için Yeni Nesil Veri Odası"dır. HelpRange; belge erişim kontrolleri ve kapsamlı analitik sunan, belgelerinizi üstün düzeyde yönetmenizi ve nasıl kullanıldıklarını ayrıntılı olarak görmenizi sağlayan son teknoloji bir sanal veri odası platformudur.