문서 규제 준수: 민감한 정보 보호
오늘날 데이터 중심 세상에서 민감한 정보는 사이버 공격과 데이터 유출에 점점 더 취약해지고 있습니다. 민감한 데이터를 보호하려면 기업은 규제 요구 사항을 준수해야 합니다. 규제 준수란 민감한 정보를 안전하게 보호하기 위해 여러 규제 기관이 정한 규칙과 규정을 따르는 과정을 말합니다. 이에 HelpRange는 이러한 규칙과 규정을 준수할 수 있는 솔루션을 만들었습니다.
규정
과거에 기업들은 이사회 전략과 같은 기밀 정보를 종이 문서나 이메일로 외부와 공유하면서 보안은 거의 고려하지 않았습니다. 보안 사고의 책임은 주로 수신자에게 돌아갔고, 기업은 어떠한 책임도 지지 않았습니다. 그러나 이제 규제 기관은 기밀 정보 보호에 대한 책임을 기업에 묻고 있으며, 감사인들도 경영진에게 정보 보호에 각별히 주의할 것을 권고합니다. 사베인스-옥슬리법(SOX), 그램-리치-블라일리법(GLBA), 건강보험 이전 및 책임에 관한 법(HIPAA), NIST SP 800-171 등 민감한 정보 보호를 보장하기 위한 다양한 법규가 시행되고 있습니다. 기업은 기밀 정보 보호의 중요성을 인식하고 법적 책임을 피하기 위해 관련 규정을 준수해야 합니다.
비즈니스 프로세스 컴플라이언스
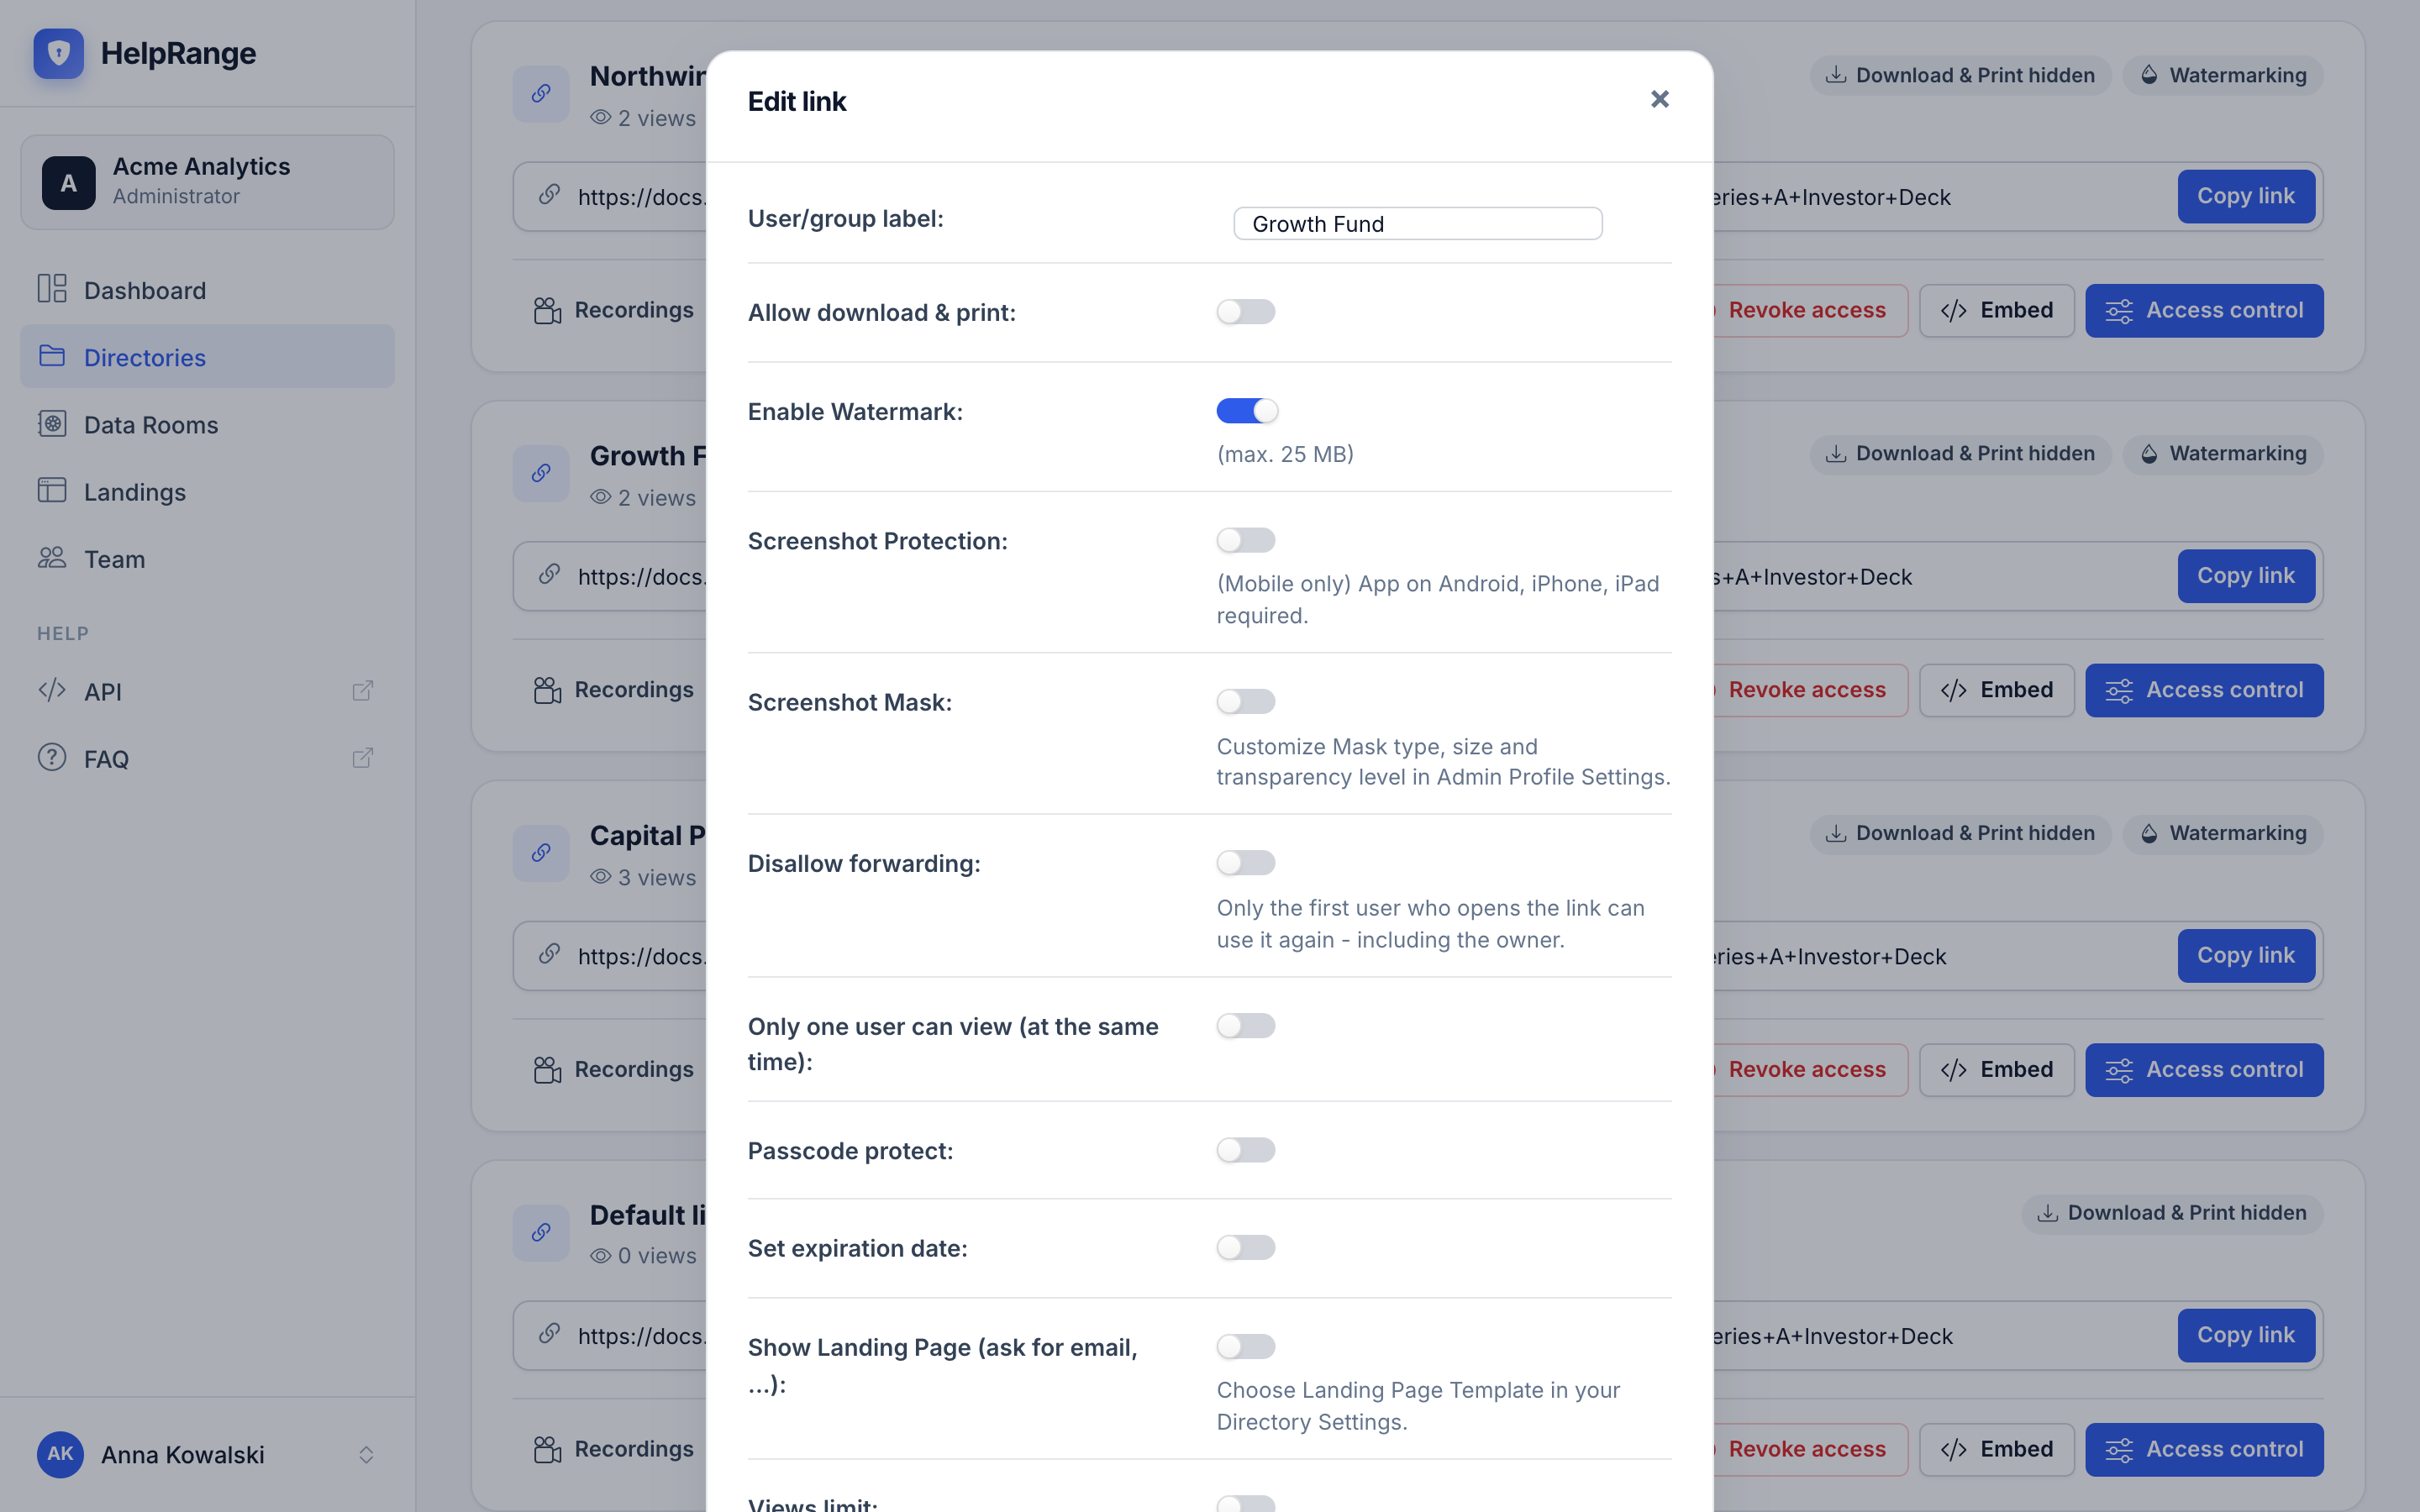
저희 문서 보안 기능을 사용하면 정보 접근을 권한 있는 사람으로만 제한하고, 그 외 누구도 정보에 접근하거나 사용하지 않았음을 입증할 수 있습니다. 이를 통해 비즈니스 프로세스의 신뢰성과 보안을 증명할 수 있으며, 이는 암호화에만 의존하는 것보다 효과적입니다. 암호화만 사용하면 정보가 한 번 복호화된 후에는 사용자가 이를 다른 사람에게 쉽게 배포할 수 있기 때문입니다.
접근 컴플라이언스
저희의 문서 보안 및 통제 기능을 통해 권한 여부와 관계없이 특정 정보에 대한 접근을 등록한 사람과 그렇지 않은 사람을 입증할 수 있습니다. 또한 필요한 경우 특정 문서에 언제, 어디에서 접근했는지도 증명할 수 있습니다. 아울러 모든 문서 인쇄 활동을 모니터링하고 기록할 수 있습니다.
정보 접근 차단
경우에 따라 정보를 일정 기간(보통 1년 또는 2년) 보관해야 하는 법적 의무가 있으며, 이 기간이 지나면 정보를 폐기할 수 있습니다. 하지만 정보가 적절한 시점에 확실히 파기되고 백업이나 개인 사본에서 복구될 수 없도록 하는 것이 매우 중요합니다. HelpRange 문서 DRM을 사용하면 문서마다 종료일을 설정할 수 있어, 해당 날짜 이후에는 문서에 접근할 수 없게 되어 사실상 파기됩니다. 이 주제에 대한 자세한 내용은 문서 보존 지침을 참조하세요.
법적 접근
디스커버리(증거 개시)라고 하는 법적 절차의 일환으로, 또는 자체 자문가에게 문서를 제공할 때 변호사나 기타 조사관에게 비닉 특권이 있는 문서에 대한 접근 권한을 부여해야 할 수 있습니다. 이때는 승인된 문서만 사용되도록 하고 어떤 당사자가 문서에 접근했는지 추적하는 것이 중요합니다. 이 방식은 다른 사람이 정보를 무작위로 뒤지는 이른바 '피싱 탐색(fishing trip)'을 효과적으로 막아 주며, 정보 접근 통제에 관한 NIST SP 800-171 규정도 준수합니다. 또한 정보에 만료일을 설정하면 필요할 때 즉시 접근 권한을 철회할 수 있습니다.
HelpRange 살펴보기
HelpRange는 '문서 보호 및 분석을 위한 차세대 데이터룸'입니다. HelpRange는 문서 접근 제어와 심층 분석을 제공하는 최첨단 가상 데이터룸 플랫폼으로, 문서를 더 효과적으로 관리하고 사용 현황을 깊이 있게 파악할 수 있게 해 줍니다.