Regulatorisk compliance for dokumenter. Beskyttelse af følsomme oplysninger
I nutidens datadrevne verden er følsomme oplysninger i stigende grad udsat for cyberangreb og databrud. For at beskytte følsomme data skal virksomheder sikre, at de overholder de regulatoriske krav. Regulatorisk compliance betyder, at man følger de regler og bestemmelser, som forskellige myndigheder har fastsat, for at sikre og beskytte følsomme oplysninger. Derfor har HelpRange udviklet en løsning, der hjælper dig med at overholde disse regler og bestemmelser.
Regler
Tidligere delte virksomheder fortrolige oplysninger, f.eks. bestyrelsens strategier, med eksterne parter via papirdokumenter eller e-mail uden større hensyn til sikkerheden. Ansvaret for sikkerhedsbrud blev ofte lagt på modtagerne, og virksomhederne fralagde sig ethvert ansvar. I dag holder tilsynsmyndighederne derimod virksomhederne ansvarlige for at beskytte fortrolige oplysninger, og revisorer anbefaler, at direktionen er årvågen, når det gælder informationsbeskyttelse. En række love, herunder Sarbanes-Oxley (SOX), Gramm-Leach-Bliley Act (GLBA), Health Insurance Portability and Accountability Act (HIPAA) og NIST SP 800-171, skal sikre beskyttelsen af følsomme oplysninger. Det er vigtigt, at virksomheder erkender betydningen af at beskytte fortrolige oplysninger og overholder de relevante regler for at undgå ansvar.
Compliance i forretningsprocesser
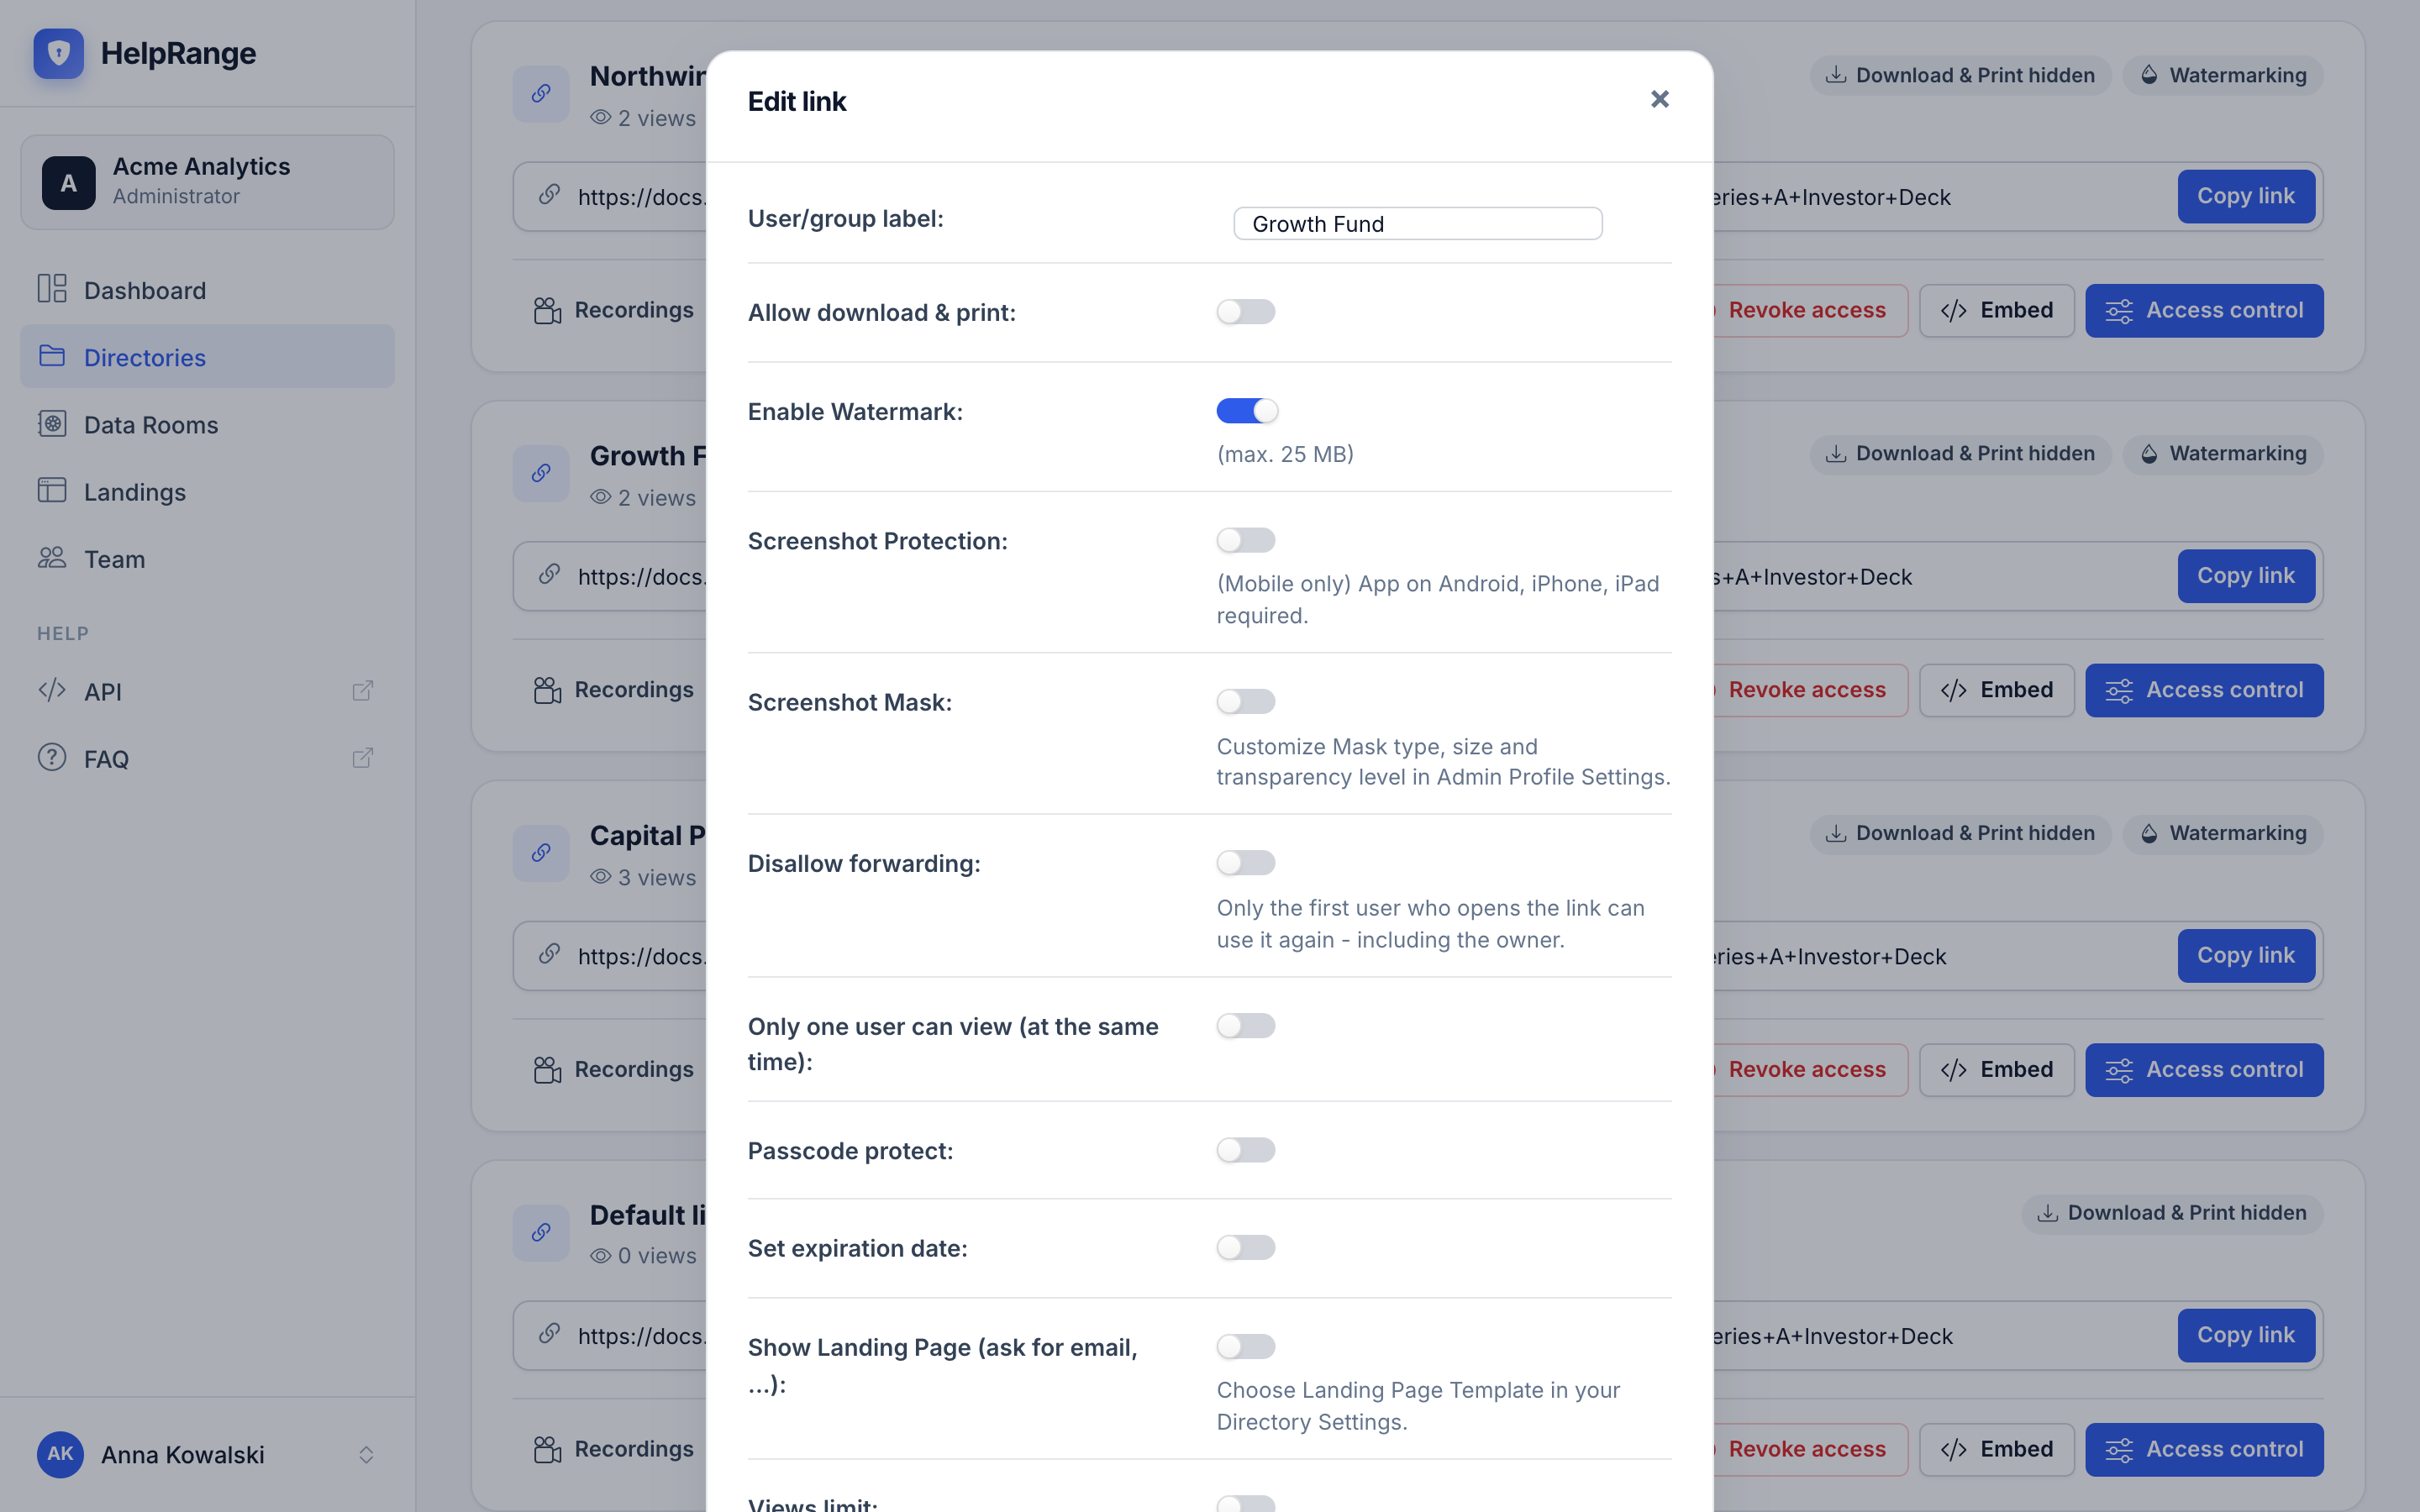
Med vores funktion til dokumentsikkerhed kan du begrænse adgangen til oplysninger til kun autoriserede personer og dokumentere, at ingen andre har åbnet eller brugt dem. Dermed kan du påvise, at dine forretningsprocesser er pålidelige og sikre, hvilket er mere effektivt end udelukkende at stole på kryptering. Med kryptering kan brugerne nemlig let videregive oplysningerne til andre, når de først er dekrypteret.
Compliance for adgang
Med vores funktioner til dokumentsikkerhed og -kontrol kan du dokumentere, hvilke personer der har registreret sig for at få adgang til bestemte oplysninger, og hvilke der ikke har, uanset deres autorisation. Du kan også om nødvendigt påvise, hvornår bestemte dokumenter blev åbnet, og hvorfra. Desuden kan al udskrivning af dokumenter overvåges og registreres.
Oplysninger bliver utilgængelige
I visse tilfælde er der en lovpligtig forpligtelse til at opbevare oplysninger i en bestemt periode, ofte 1 eller 2 år, hvorefter oplysningerne må destrueres. Det er dog afgørende at sikre, at oplysningerne destrueres på det rette tidspunkt og ikke kan genskabes fra sikkerhedskopier eller private kopier. Med HelpRange dokument-DRM kan du fastsætte en slutdato for hvert dokument, så dokumentet efter denne dato er utilgængeligt og reelt destrueret. Du kan læse mere om emnet i retningslinjerne for dokumentopbevaring.
Juridisk adgang
I forbindelse med en retssag, under såkaldt discovery (bevisfremlæggelse), eller når du udleverer dokumenter til dine egne rådgivere, kan det være nødvendigt at give advokater eller andre undersøgere adgang til fortrolige dokumenter. Det er vigtigt at sikre, at kun godkendte dokumenter bruges, og at spore, hvilke parter der har haft adgang til dem. Det forhindrer effektivt andre i at gå på ”fisketur” i dine oplysninger og overholder kravene i NIST SP 800-171 om kontrolleret adgang til information. Ved at fastsætte en udløbsdato for oplysningerne kan du desuden hurtigt tilbagekalde adgangen, når det er nødvendigt.
Prøv HelpRange
HelpRange er „næste generations datarum til beskyttelse og analyse af dokumenter“. HelpRange er en banebrydende platform til virtuelle datarum med adgangskontrol til dokumenter og dybdegående analyser, der giver dig fuld kontrol over dine dokumenter og detaljeret indsigt i, hvordan de bruges.