Megfelelés a NIST SP 800-171 és a DFAR szerződések követelményeinek
A NIST SP 800-171 a National Institute of Standards and Technology (NIST) által kiadott irányelvgyűjtemény, amely a nem minősített, ellenőrzött információk (CUI) védelmére vonatkozó biztonsági követelményeket határozza meg nem szövetségi információs rendszerekben és szervezetekben. Keretrendszert nyújt az érzékeny információk – köztük a nemzetbiztonsággal kapcsolatos információk – védelméhez azoknál a nem szövetségi szervezeteknél, amelyek szerződéses kapcsolatban állnak az amerikai kormánnyal.
A DFAR ezzel szemben a Defense Federal Acquisition Regulation Supplement rövidítése. A Federal Acquisition Regulation (FAR) kiegészítése, amely további szabályokat és eljárásokat ír elő az amerikai védelmi minisztérium (DoD) és beszállítói által végzett áru- és szolgáltatásbeszerzésekre. A DFAR olyan kiberbiztonsági és adatvédelmi előírásokat is tartalmaz, amelyeket a beszállítóknak be kell tartaniuk, beleértve a NIST SP 800-171 CUI-védelmi irányelveinek bevezetését.
A DFAR ezzel szemben a Defense Federal Acquisition Regulation Supplement rövidítése. A Federal Acquisition Regulation (FAR) kiegészítése, amely további szabályokat és eljárásokat ír elő az amerikai védelmi minisztérium (DoD) és beszállítói által végzett áru- és szolgáltatásbeszerzésekre. A DFAR olyan kiberbiztonsági és adatvédelmi előírásokat is tartalmaz, amelyeket a beszállítóknak be kell tartaniuk, beleértve a NIST SP 800-171 CUI-védelmi irányelveinek bevezetését.
NIST-megfelelés – védd a nem minősített, ellenőrzött információkat
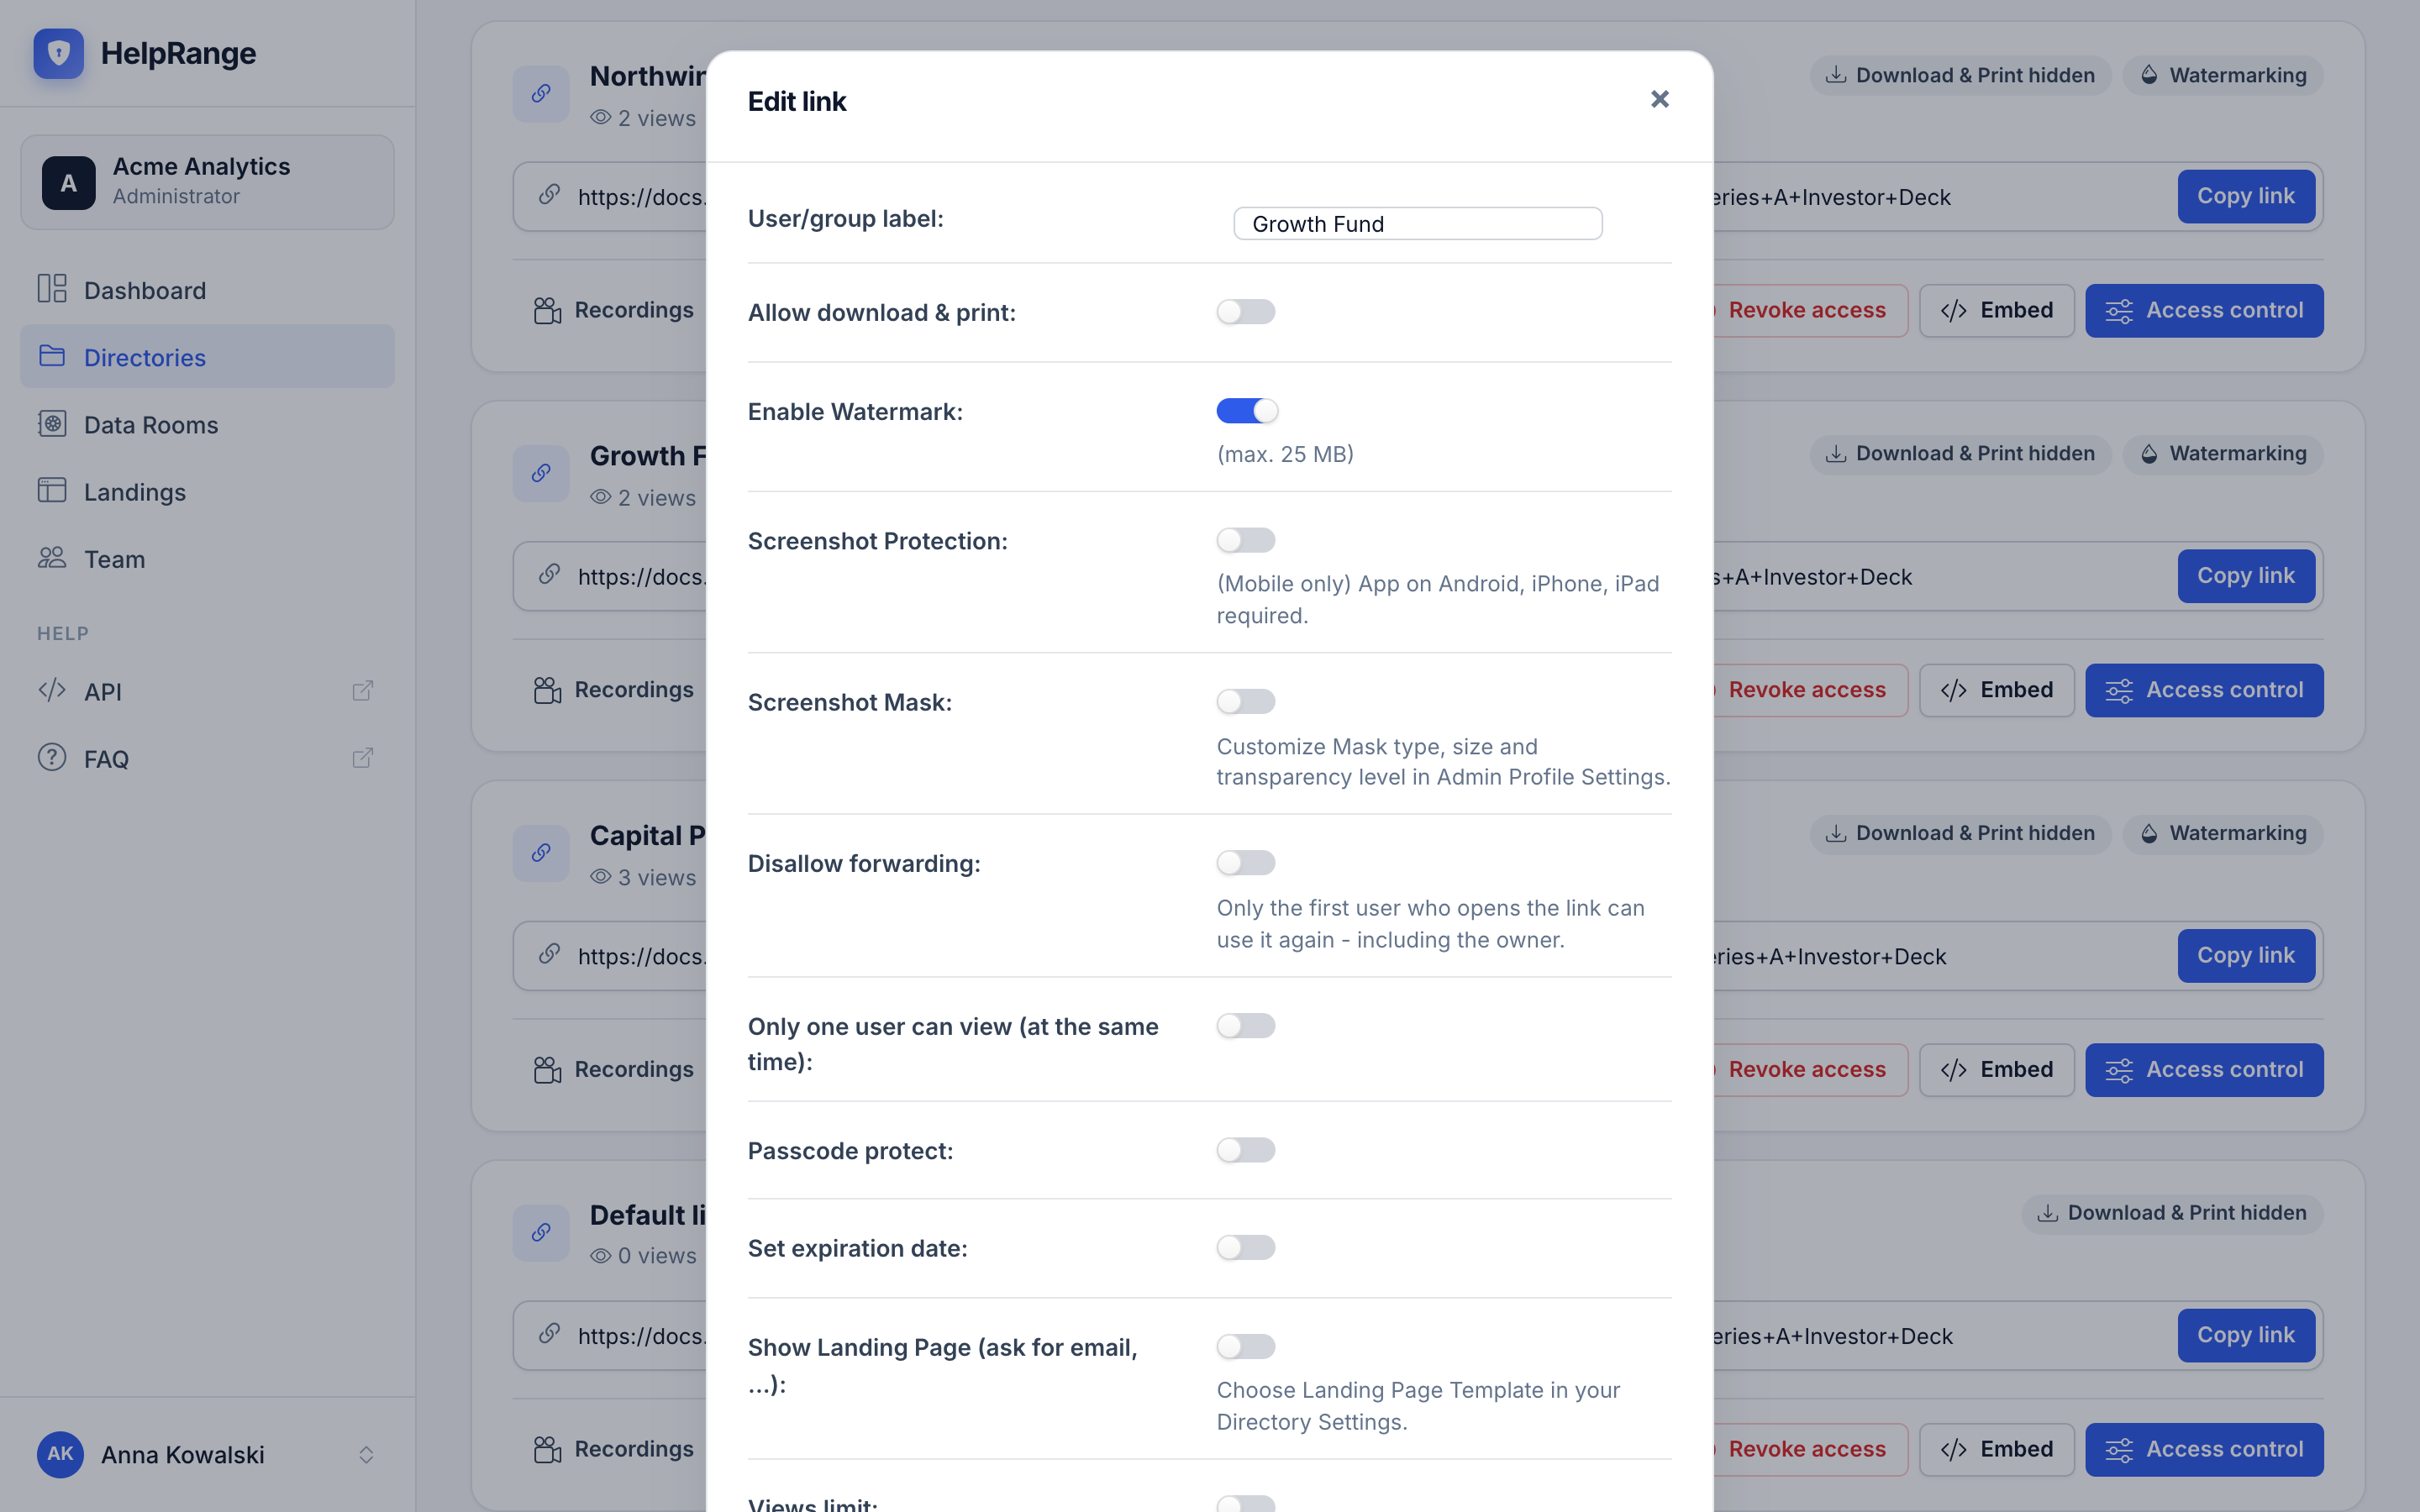
A HelpRange-dzsel könnyen megfelelhetsz a NIST és a DFAR szerződések CUI (Controlled Unclassified Information – nem minősített, ellenőrzött információk) védelmére vonatkozó követelményeinek.
Az információbiztonság fenntartásához elengedhetetlen a dokumentumokhoz való hozzáférés szabályozása, az információk automatikus és kérésre történő elérhetetlenné tétele, a dokumentumhasználat szabályozása (pl. a nyomtatás tiltása vagy a használat adott helyszínekre korlátozása), a dokumentumhasználat nyomon követése, valamint a biztonsági szabályok érvényesítése, függetlenül attól, hol tárolják a dokumentumokat.
Az információbiztonság fenntartásához elengedhetetlen a dokumentumokhoz való hozzáférés szabályozása, az információk automatikus és kérésre történő elérhetetlenné tétele, a dokumentumhasználat szabályozása (pl. a nyomtatás tiltása vagy a használat adott helyszínekre korlátozása), a dokumentumhasználat nyomon követése, valamint a biztonsági szabályok érvényesítése, függetlenül attól, hol tárolják a dokumentumokat.
Megfelelés a NIST SP 800-171 CUI-védelmi irányelveinek
Dokumentumplatformunkkal könnyedén megfelelhetsz ezeknek az előírásoknak.
Hozzáférési megfelelés
Dokumentumbiztonsági és -vezérlési funkcióinkkal igazolhatod, kik regisztráltak bizonyos információk eléréséhez és kik nem, függetlenül a jogosultságuktól. Szükség esetén azt is igazolhatod, mikor és honnan nyitották meg az egyes dokumentumokat. Emellett minden dokumentumnyomtatás nyomon követhető és naplózható.
Az információk elérhetetlenné válnak
Bizonyos helyzetekben jogszabály írja elő az információk meghatározott ideig – gyakran 1 vagy 2 évig – történő megőrzését, amelynek leteltével az információk megsemmisíthetők. Kulcsfontosságú azonban, hogy az információk a megfelelő időpontban megsemmisüljenek, és ne lehessen őket visszaállítani biztonsági mentésekből vagy személyes másolatokból. A HelpRange dokumentum-DRM-jével minden dokumentumhoz lejárati dátumot állíthatsz be, így ezt követően a dokumentum elérhetetlenné válik, és gyakorlatilag megsemmisül. További információkat a dokumentummegőrzési irányelvekben találsz.
Jogi célú hozzáférés
Jogi eljárás, az úgynevezett discovery keretében, vagy amikor saját tanácsadóidnak adsz át dokumentumokat, előfordulhat, hogy ügyvédeknek vagy más vizsgálóknak hozzáférést kell adnod bizalmas dokumentumokhoz. Fontos, hogy csak az engedélyezett dokumentumokat használják, és nyomon kövesd, mely felek fértek hozzájuk. Ez a megközelítés hatékonyan megakadályozza, hogy mások „halászgassanak” az információid között, és megfelel a NIST SP 800-171 ellenőrzött információhozzáférésre vonatkozó előírásainak. Ha pedig lejárati dátumot állítasz be az információkhoz, szükség esetén azonnal visszavonhatod a hozzáférést.
Ismerd meg a HelpRange-et
A HelpRange „új generációs adatszoba dokumentumvédelemhez és elemzéshez”. A HelpRange egy korszerű virtuális adatszoba-platform, amely hozzáférés-szabályozást és részletes elemzéseket kínál a dokumentumaidhoz, így kiváló kontrollt és pontos képet kapsz a használatukról.