Täytä NIST SP 800-171 -ohjeiden ja DFAR-sopimusten vaatimukset
NIST SP 800-171 on National Institute of Standards and Technologyn (NIST) julkaisema ohjeistus, joka määrittelee tietoturvavaatimukset Controlled Unclassified Informationin (CUI) suojaamiseksi liittovaltion ulkopuolisissa tietojärjestelmissä ja organisaatioissa. Se tarjoaa viitekehyksen arkaluonteisten tietojen, myös kansalliseen turvallisuuteen liittyvien, suojaamiseen liittovaltion ulkopuolisissa organisaatioissa, joilla on sopimuksia Yhdysvaltain hallinnon kanssa.
DFAR puolestaan tarkoittaa Defense Federal Acquisition Regulation Supplementia. Se on Federal Acquisition Regulationin (FAR) täydennys, joka sisältää lisäsääntöjä ja -menettelyjä Yhdysvaltain puolustusministeriön (DoD) ja sen toimittajien tavara- ja palveluhankintoihin. DFAR sisältää kyberturvallisuutta ja tietosuojaa koskevia määräyksiä, joita toimittajien on noudatettava, mukaan lukien NIST SP 800-171 -ohjeiden käyttöönotto CUI-tietojen suojaamiseksi.
DFAR puolestaan tarkoittaa Defense Federal Acquisition Regulation Supplementia. Se on Federal Acquisition Regulationin (FAR) täydennys, joka sisältää lisäsääntöjä ja -menettelyjä Yhdysvaltain puolustusministeriön (DoD) ja sen toimittajien tavara- ja palveluhankintoihin. DFAR sisältää kyberturvallisuutta ja tietosuojaa koskevia määräyksiä, joita toimittajien on noudatettava, mukaan lukien NIST SP 800-171 -ohjeiden käyttöönotto CUI-tietojen suojaamiseksi.
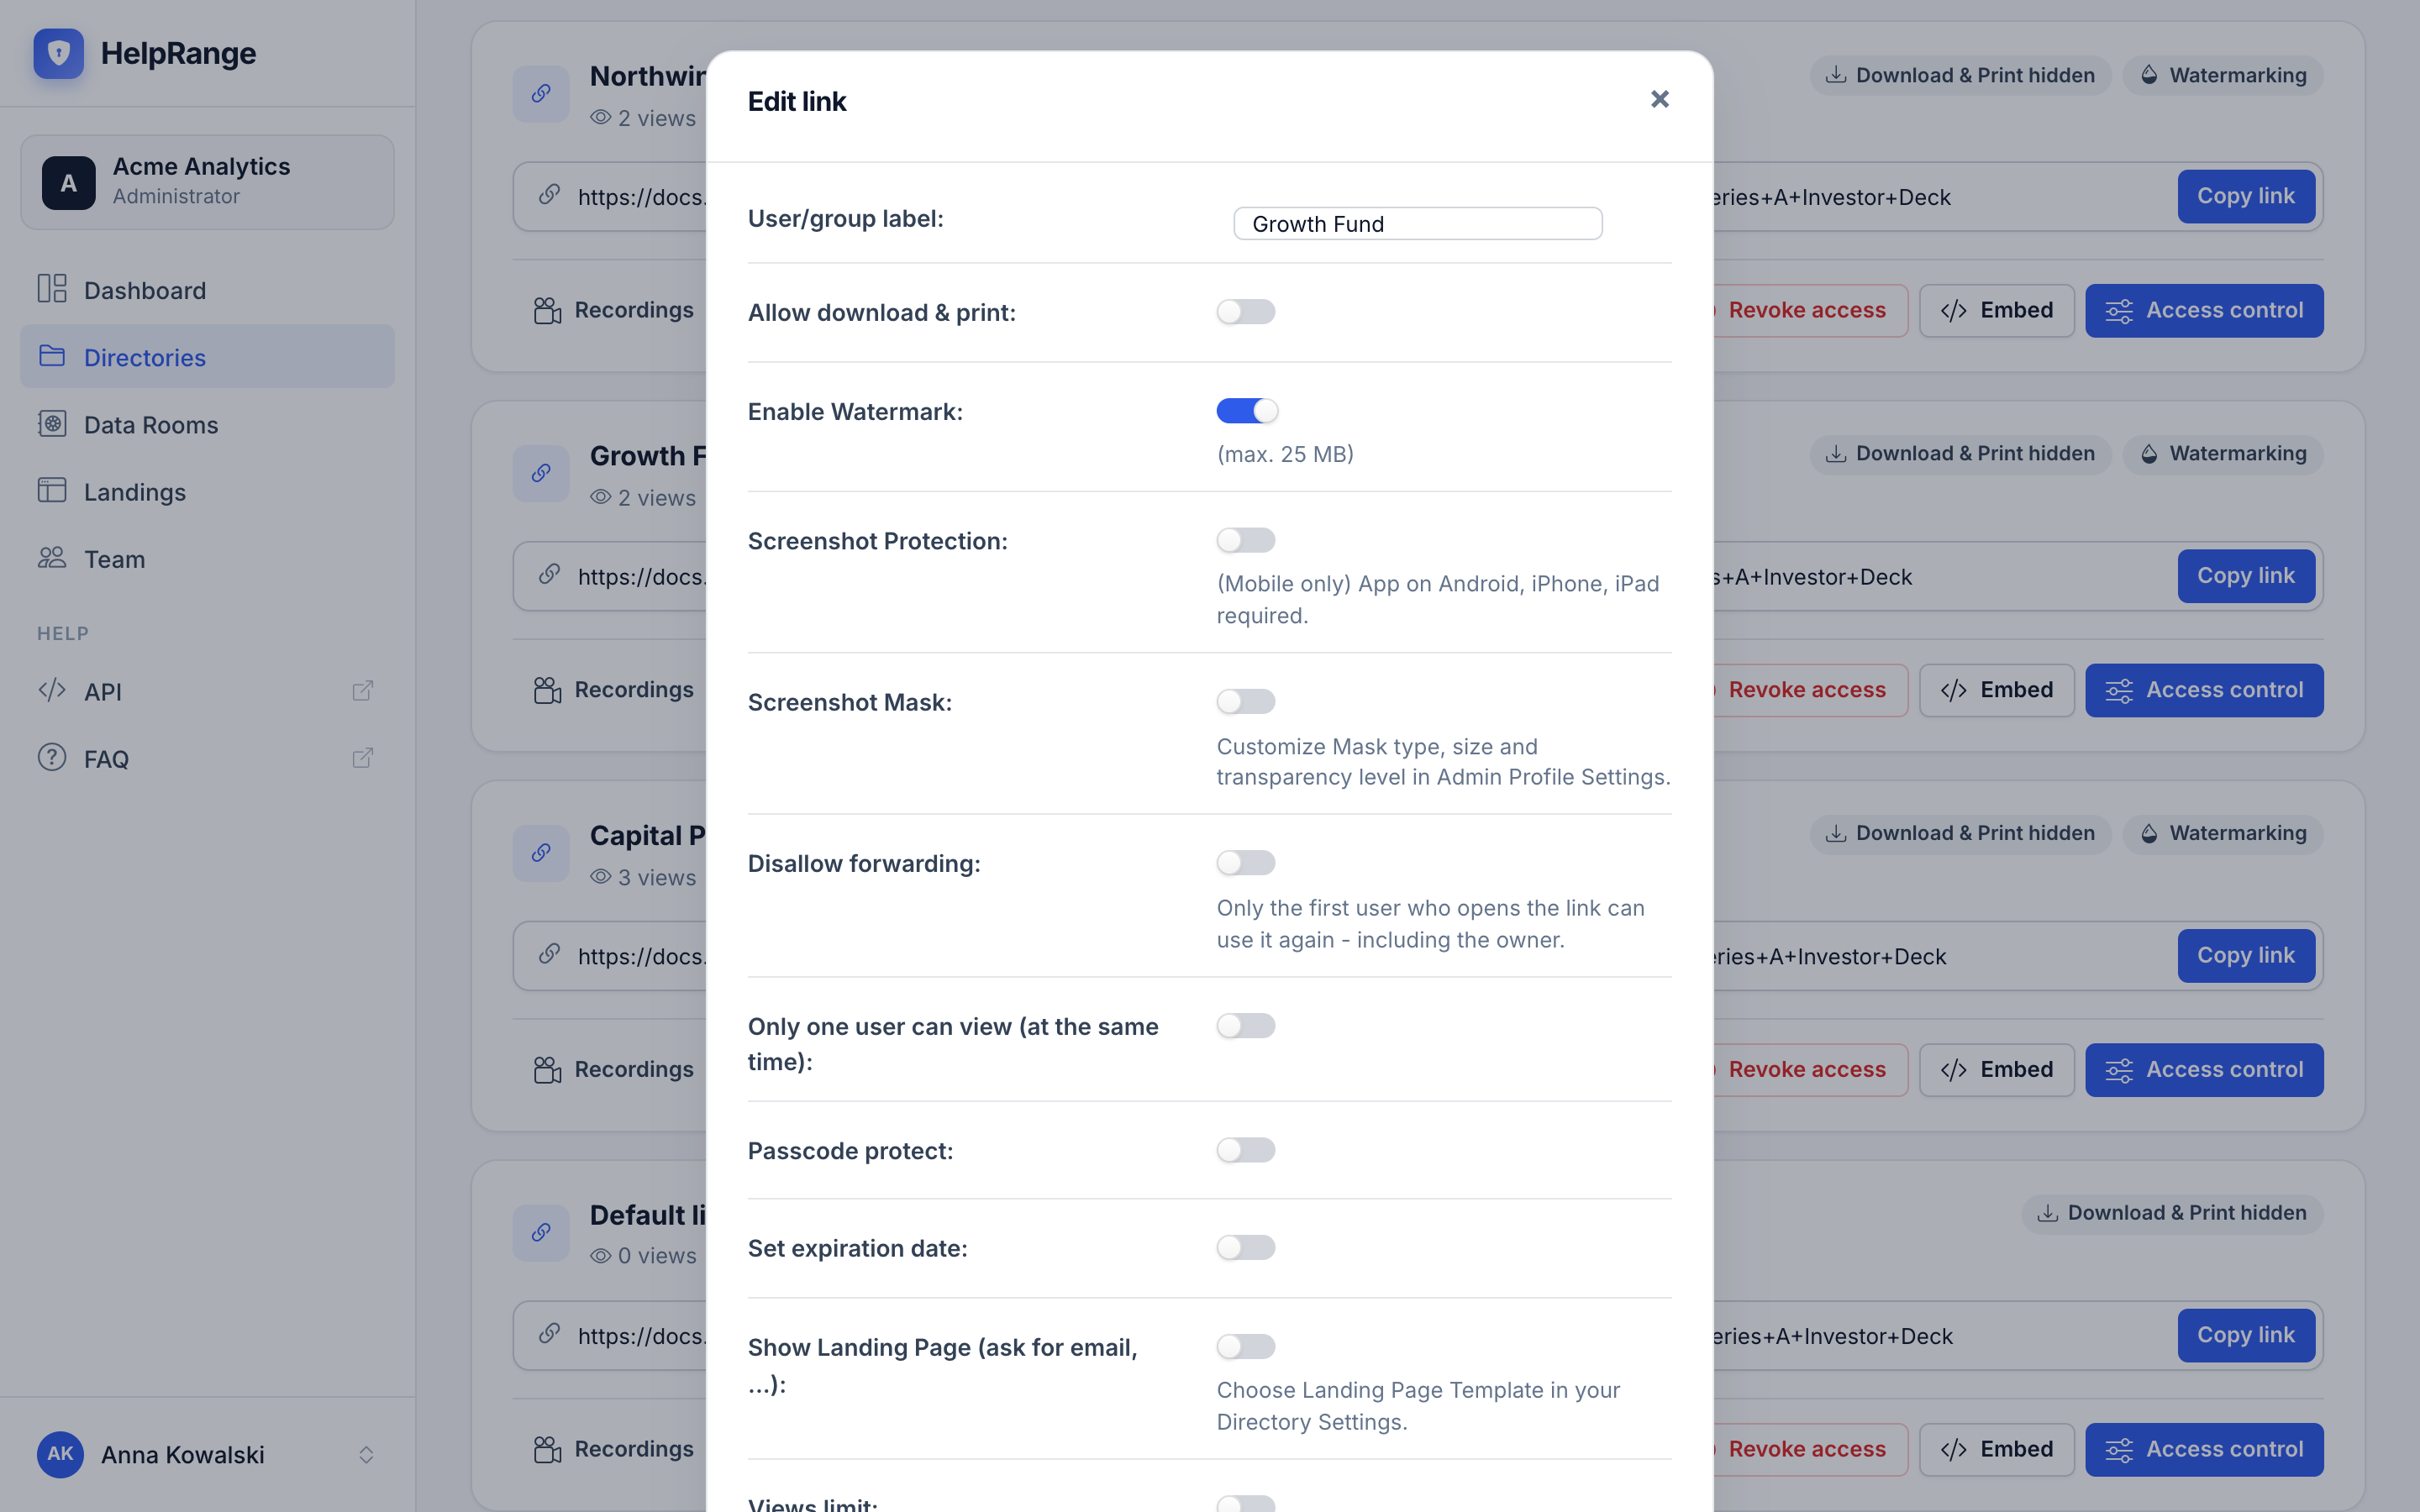
Täytä NIST-vaatimukset – suojaa Controlled Unclassified Information
HelpRangen avulla täytät helposti NIST-ohjeiden ja DFAR-sopimusten vaatimukset CUI-tietojen (Controlled Unclassified Information) suojaamisesta.
Tietoturvan ylläpitämiseksi on olennaista hallita pääsyä asiakirjoihin, tehdä tiedot saavuttamattomiksi sekä automaattisesti että pyynnöstä, hallita asiakirjojen käyttöä (esim. estää tulostus tai rajoittaa käyttö tiettyihin sijainteihin), seurata asiakirjojen käyttöä ja valvoa suojauskeinojen toteutumista riippumatta siitä, missä asiakirjat on tallennettu.
Tietoturvan ylläpitämiseksi on olennaista hallita pääsyä asiakirjoihin, tehdä tiedot saavuttamattomiksi sekä automaattisesti että pyynnöstä, hallita asiakirjojen käyttöä (esim. estää tulostus tai rajoittaa käyttö tiettyihin sijainteihin), seurata asiakirjojen käyttöä ja valvoa suojauskeinojen toteutumista riippumatta siitä, missä asiakirjat on tallennettu.
Noudata NIST SP 800-171 -ohjeita CUI-tietojen suojaamisessa
Asiakirja-alustamme auttaa sinua täyttämään nämä vaatimukset helposti.
Pääsynhallinnan vaatimustenmukaisuus
Asiakirjojen suojaus- ja hallintakeinojemme avulla voit osoittaa, ketkä henkilöt ovat rekisteröityneet saadakseen pääsyn tiettyihin tietoihin ja ketkä eivät, riippumatta heidän käyttöoikeuksistaan. Lisäksi voit tarvittaessa osoittaa, milloin tiettyjä asiakirjoja on avattu ja mistä. Myös kaikkea asiakirjojen tulostamista voidaan seurata ja kirjata.
Tiedot muuttuvat saavuttamattomiksi
Joissakin tilanteissa laki velvoittaa säilyttämään tietoja tietyn ajan, usein 1 tai 2 vuotta, minkä jälkeen ne voidaan hävittää. On kuitenkin ratkaisevan tärkeää varmistaa, että tiedot hävitetään oikeaan aikaan eikä niitä voi palauttaa varmuuskopioista tai henkilökohtaisista kopioista. HelpRangen asiakirja-DRM:n avulla voit asettaa jokaiselle asiakirjalle päättymispäivän, minkä jälkeen asiakirja on saavuttamaton ja käytännössä hävitetty. Lisätietoja aiheesta löydät asiakirjojen säilytysohjeista.
Oikeudellinen pääsy
Oikeudenkäynnin yhteydessä, niin sanotussa discovery-menettelyssä (todisteiden esittämisessä), tai kun toimitat asiakirjoja omille neuvonantajillesi, saatat joutua antamaan asianajajille tai muille tutkijoille pääsyn luottamuksellisiin asiakirjoihin. On tärkeää varmistaa, että vain hyväksyttyjä asiakirjoja käytetään, ja seurata, mitkä osapuolet ovat avanneet ne. Näin estät tehokkaasti muita tekemästä ”kalastusretkiä” tietoihisi ja noudatat NIST SP 800-171 -ohjeiden vaatimuksia tietojen hallitusta käytöstä. Lisäksi asettamalla tiedoille vanhenemispäivän voit perua pääsyn nopeasti tarvittaessa.
Tutustu HelpRangeen
HelpRange on ”seuraavan sukupolven datahuone asiakirjojen suojaukseen ja analytiikkaan”. HelpRange on edistyksellinen virtuaalinen datahuonealusta, joka tarjoaa asiakirjojen käyttöoikeuksien hallinnan ja syvällisen analytiikan – näin hallitset asiakirjojasi tehokkaasti ja näet tarkasti, miten niitä käytetään.